
Універсальна інвентаризація парку й рушій телеметрії
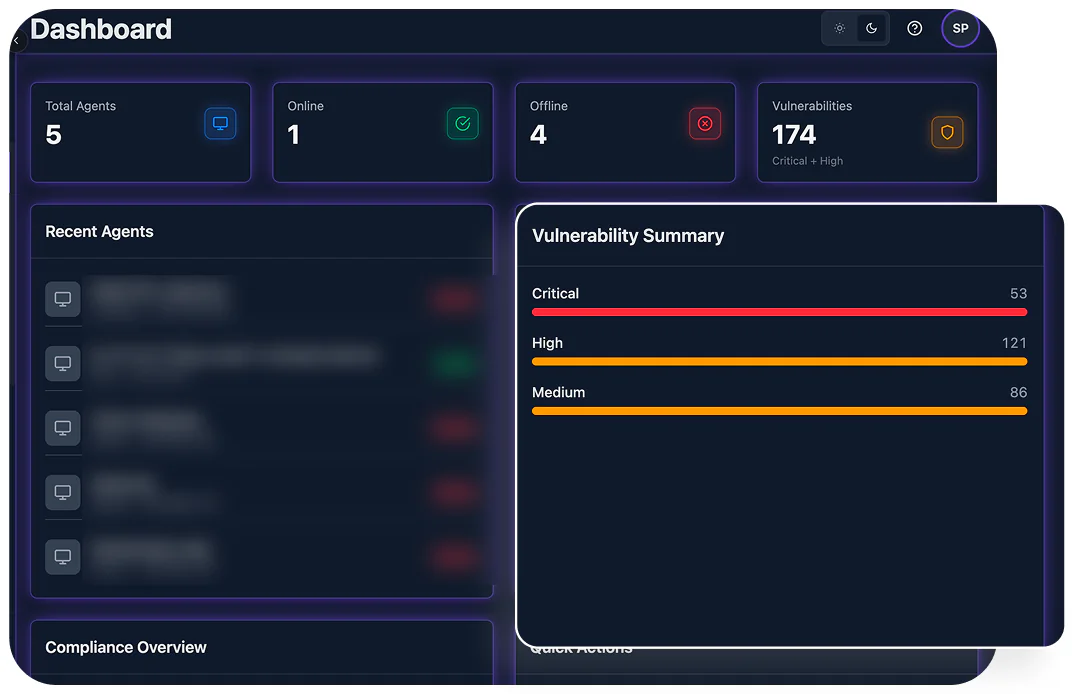
Безперервний глибокий збір телеметрії для моніторингу стану хостів, цілісності OS, стану шифрування BitLocker/FileVault та переліку застосунків на всіх корпоративних кінцевих пристроях.
Єдине керування кінцевими пристроями (UEM) і контроль парку пристроїв
UEM забезпечує повну операційну видимість і безкомпромісний контроль над усією екосистемою ваших пристроїв — ноутбуками, мобільними пристроями, хмарними серверами та IoT-активами. Автоматичне встановлення патчів для OS і стороннього ПЗ, ретельний аудит конфігурацій і миттєве віддалене застосування політик зведено в єдину консоль керування, а UEM у зв'язці з платформою d2defence та Autonomous AI Engine завчасно усуває вразливості й надійно захищає кожен кінцевий пристрій до того, як противник завдасть удару.
Банківська картка не потрібна • налаштування за 10 хвилин • сертифіковано SOC 2 Type II
Повна видимість парку на Windows, macOS, Linux і мобільних платформах
Скорочення поверхні експлуатації завдяки проактивному автоматизованому патчингу
Автономний карантин хостів і примусове шифрування
Усунення ризиків за результатами аудиту за стандартами відповідності CIS і NIST
Кінцеві пристрої без моніторингу, без патчів і з хибною конфігурацією — пряме запрошення для досвідчених зловмисників, які шукають початковий доступ. Фрагментовані платформи MDM і застарілі засоби керування залишають фатальні сліпі зони в розподілених мережах. UEM рішуче усуває вразливість пристроїв, поєднуючи виявлення активів у реальному часі, автономне керування патчами та жорстке забезпечення відповідності вимогам в єдину архітектуру захисту.
Вектор загрози / бізнес-ризик
Механізм зниження ризику в UEM
Автоматичне виявлення активів у реальному часі та безперервний аудит стану захищеності без агентів і за допомогою агентів.
Операційний результат
Повний операційний контроль над корпоративними, віддаленими та некерованими пристроями BYOD.
Вектор загрози / бізнес-ризик
Механізм зниження ризику в UEM
Автоматичне встановлення патчів для OS і застосунків без втручання людини в поєднанні з оцінкою вразливостей у реальному часі.
Операційний результат
Негайне проактивне закриття відомих CVE ще до їх експлуатації.
Вектор загрози / бізнес-ризик
Механізм зниження ризику в UEM
Обов'язкове віддалене шифрування дисків (BitLocker/FileVault), миттєве блокування й стирання даних та автономна ізоляція хостів за допомогою Autonomous AI Engine.
Операційний результат
Повне запобігання локальній ексфільтрації даних і негайна локалізація латерального переміщення противника.
Безперервний глибокий збір телеметрії для моніторингу стану хостів, цілісності OS, стану шифрування BitLocker/FileVault та переліку застосунків на всіх корпоративних кінцевих пристроях.
Автоматично розгортає патчі для OS проти zero-day уразливостей і застосовує суворі політики за еталонами CIS у розподілених парках пристроїв, закриваючи вікна вразливості без збоїв в операційній роботі.
Коли XDR або TOWER виявляє активність противника, Autonomous AI Engine миттєво використовує UEM, щоб перевести скомпрометовані хости на карантин, застосувати обмеження умовного доступу й за лічені секунди завершити активні сесії противника.
Технічні розбори та дослідження платформи від команди безпеки d2defence.
Читати технічні статтіВпровадження у фінансах, охороні здоров'я, енергетиці та державному секторі.
Переглянути всі історії клієнтівРівень 1: безкоштовна проба
Повний доступ до функцій UEM (до 50 кінцевих пристроїв).
Рівень 2: Core
Інвентаризація парку, патчинг OS, аудит CIS і застосування базових політик.
Рівень 3: Growth (рекомендовано)
Повний пакет UEM + патчинг сторонніх застосунків + проактивна автоматизація Autonomous AI Engine.
Рівень 4: Enterprise
Повна платформа d2defence + повний Autonomous AI Engine + виділена підтримка SOC 24/7.
Останні новини та оновлення продукту
Примітки до випуску: UEM v4.5 додає zero-touch розгортання macOS/Windows та автоматичне депонування ключів BitLocker/FileVault.
Рекомендована технічна документація
Почніть 14-денну безкоштовну пробу або поговоріть з нашими архітекторами безпеки, щоб отримати демонстрацію з супроводом.