
Автономний рушій тестування на проникнення в стилі хакера
Безпечно виконує автоматизовані сценарії тестування на проникнення, що імітують тактики противника за MITRE ATT&CK у вебзастосунках, мікросервісах і хмарних API.
Безперервне автоматизоване тестування на проникнення та керування експозицією застосунків
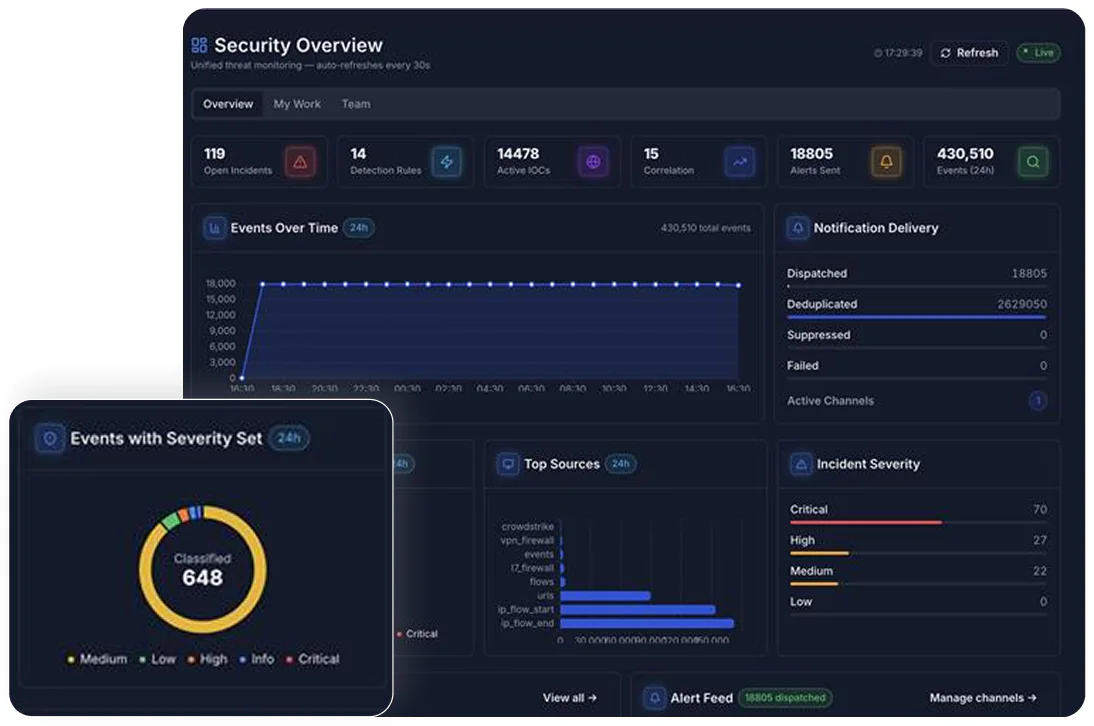
Ліквідуйте точки закріплення противника до початку експлуатації. detectHub замінює статичні щорічні аудити безперервним автономним тестуванням на проникнення та картографуванням поверхні атаки в реальному часі у вебзастосунках, API та хмарній інфраструктурі. Оцінюючи справжню експлуатованість у контексті виконання, detectHub разом із платформою d2defence і Autonomous AI Engine переводить аналітику загроз у практичні дії: виявляє, пріоритизує та нейтралізує шляхи атаки, доки противник не завдав удару.
Банківська картка не потрібна • налаштування за 5 хвилин • сертифіковано SOC 2 Type II
Швидший цикл усунення вразливостей
Безперервне автономне тестування на проникнення (проти ручних аудитів 1 раз на рік)
Зменшення шуму хибних спрацювань завдяки контекстній оцінці експлуатованості
Покриття вимог аудиту за OWASP Top 10, NIST, PCI-DSS і SOC 2
Тестування на проникнення, що відображає стан лише на один момент часу, залишає застосунки вразливими 364 дні на рік. Швидкі розгортання CI/CD постійно відкривають невраховані кінцеві точки API, хибні конфігурації та експлуатовані CVE. Застарілі сканери засипають команди SOC сповіщеннями CVSS без контексту, поки противники активно картографують шляхи виконання. detectHub замінює статичні звіти безперервним тестуванням на проникнення з позиції противника, яке з урахуванням контексту пріоритизує та тактично нейтралізує найнебезпечніші вектори загроз.
Вектор загрози / бізнес-ризик
Механізм зниження ризику в detectHub
Безперервне автоматичне виявлення активів і картографування шляхів атаки на застосунки в хмарі, вебі та на мобільних кінцевих точках.
Операційний результат
Повний контроль над поверхнею атаки та видимість стану захищеності в реальному часі для публічних і приватних кінцевих точок.
Вектор загрози / бізнес-ризик
Механізм зниження ризику в detectHub
Автоматизовані сценарії тестування на проникнення в стилі хакера, що безпечно імітують реальні ланцюжки атак противника в робочих і стейджинг-середовищах.
Операційний результат
Підтверджує реальну експлуатованість поза теоретичними оцінками CVSS і пріоритизує справді високоризикові вади.
Вектор загрози / бізнес-ризик
Механізм зниження ризику в detectHub
Нативна інтеграція з Autonomous AI Engine для автоматичного створення заявок для розробників (Jira/GitHub), автоматичного формування патчів і застосування віртуальних правил WAF.
Операційний результат
Скорочує цикли усунення з місяців до хвилин і гарантує постійну готовність до аудиту.
Безпечно виконує автоматизовані сценарії тестування на проникнення, що імітують тактики противника за MITRE ATT&CK у вебзастосунках, мікросервісах і хмарних API.
Корелює необроблені дані про вразливості з аналітикою загроз і критичністю активів, щоб усунути хибні спрацювання та виділити справжню експозицію.
Передає підтверджені знахідки про вразливості безпосередньо автономним агентам Autonomous AI Engine, які виконують виправлення коду, оновлюють правила захисту на межі мережі в SecureEdge або вводять карантин хоста в UEM.
Технічні розбори та дослідження платформи від команди безпеки d2defence.
Читати технічні статтіВпровадження у фінансах, охороні здоров'я, енергетиці та державному секторі.
Переглянути всі історії клієнтівРівень 1: безкоштовна проба
Повний доступ до функцій detectHub (до 50 вебзастосунків або кінцевих точок API).
Рівень 2: Core
Стандартне сканування вразливостей, сценарії OWASP Top 10 і базова звітність.
Рівень 3: Growth (рекомендовано)
Повний пакет detectHub + безперервне автоматизоване тестування на проникнення + картографування поверхні загроз для API + базова ШІ-автоматизація Autonomous AI Engine.
Рівень 4: Enterprise
Повна платформа d2defence + повний Autonomous AI Engine + індивідуальні сценарії тестування на проникнення + виділена підтримка SOC 24/7.
Останні новини та оновлення продукту
Примітки до випуску: detectHub v4.7 додає автоматизовані сценарії тестування на проникнення для API GraphQL/REST та інтеграцію з CI/CD через GitHub Actions.
Рекомендована технічна документація
Почніть 14-денну безкоштовну пробу або поговоріть з нашими архітекторами безпеки, щоб отримати демонстрацію з супроводом.
 SecureEdgeПравило на периметрі
 UEMКарантин