
Рушій кореляції телеметрії з кількох векторів
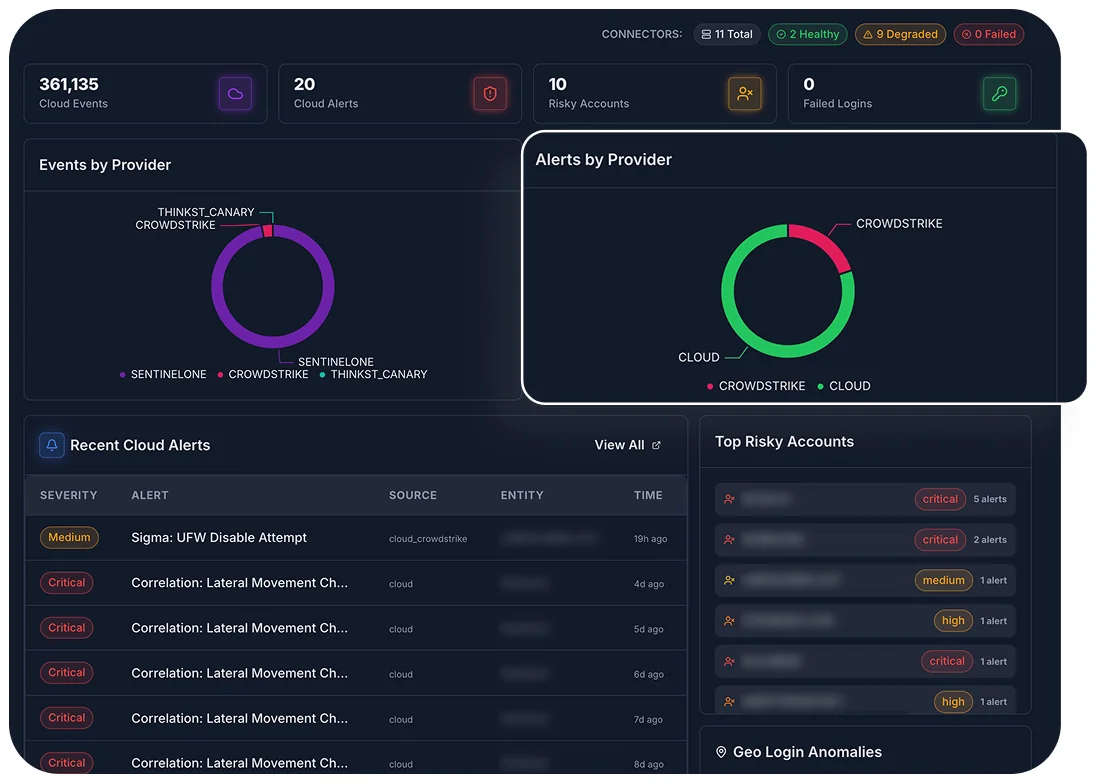
Приймає, нормалізує та корелює міждоменну телеметрію в реальному часі, щоб виявляти приховану активність загроз у вашій гібридній інфраструктурі.
Автономне розширене виявлення та реагування (XDR)
Зупиняйте порушення безпеки за секунди. XDR об'єднує телеметрію кінцевих пристроїв, хмари, ідентичності та мереж у граф ризиків у реальному часі, щоб усунути сліпі зони. Працюючи на основі Autonomous AI Engine, XDR виявляє досвідчених противників, нейтралізує латеральне переміщення та запускає автоматизовані сценарії усунення, ще до того, як буде завдано шкоди.
Банківська картка не потрібна • налаштування за 5 хвилин • сертифіковано SOC 2 Type II
Противники використовують сліпі зони периметра в хмарних навантаженнях, на віддалених кінцевих пристроях і в SaaS-застосунках, щоб обійти застарілий захист. Розрізнені інструменти EDR і SIEM засипають аналітиків SOC шумом сповіщень і затримують реагування, коли рахунок іде на секунди. XDR замінює хаос ясністю, перетворюючи телеметрію на безперервний граф ризиків, щоб зупиняти атаки на корені.
Швидше реагування (MTTR)
Зменшення втоми від сповіщень завдяки автономному ШІ-тріажу
Вікно нейтралізації загрози
Повна відповідність вимогам аудиту за основними регуляторними стандартами
01Збір
Вектор загрози / бізнес-ризик
Механізм зниження ризику в XDR
Безперервний збір телеметрії без агентів і за допомогою агентів з AWS, Azure, GCP та гібридних середовищ в єдину площину керування.
Операційний результат
Позбавте зловмисників схованок і візьміть під повний контроль поверхню атаки.
02Кореляція
Вектор загрози / бізнес-ризик
Механізм зниження ризику в XDR
Рушій кореляції загроз у реальному часі, що зводить сигнали мережі, ідентичності, кінцевих пристроїв і застосунків в єдиний граф ризиків.
Операційний результат
Миттєво виявляйте першопричини й усуньте 95% відволікань на хибні спрацювання.
03Реагування
Вектор загрози / бізнес-ризик
Механізм зниження ризику в XDR
Нативна інтеграція з Autonomous AI Engine, що забезпечує автоматичну ізоляцію хостів, сегментацію мережі та відкликання облікових даних.
Операційний результат
Нейтралізуйте активні загрози менш ніж за 60 секунд завдяки автоматизованому захисту без участі людини.
Приймає, нормалізує та корелює міждоменну телеметрію в реальному часі, щоб виявляти приховану активність загроз у вашій гібридній інфраструктурі.
Автономні ШІ-агенти миттєво виконують тріаж, проводять поглиблений криміналістичний аналіз і запускають самовідновні сценарії усунення без затримок на людину.
Дає командам безпеки змогу миттєво виконувати дії локалізації за принципом Zero Trust — переводити хости на карантин або відкликати доступ — з точністю в один клік.
Технічні розбори та дослідження платформи від команди безпеки d2defence.
Читати технічні статтіВпровадження у фінансах, охороні здоров'я, енергетиці та державному секторі.
Переглянути всі історії клієнтівРівень 1: безкоштовна проба
Повний доступ до функцій XDR (до 50 пристроїв / кінцевих пристроїв).
Рівень 2: Core
Основні модулі виявлення на кінцевих пристроях, стандартне журналювання та базові сповіщення про загрози.
Рівень 3: Growth (рекомендовано)
Повний пакет XDR + мультихмарна телеметрія + базова ШІ-автоматизація Autonomous AI Engine.
Рівень 4: Enterprise
Повна платформа d2defence + повний Autonomous AI Engine + виділена підтримка SOC 24/7.
Останні новини та оновлення продукту
Примітки до випуску: XDR v5.0 додає автоматичне картографування загроз у Kubernetes і розширений набір хмарних конекторів для AWS/Azure.
Рекомендована технічна документація
Почніть 14-денну пробу вже зараз або замовте демо наживо з нашими експертами із загроз, щоб побачити автономний захист у дії.