
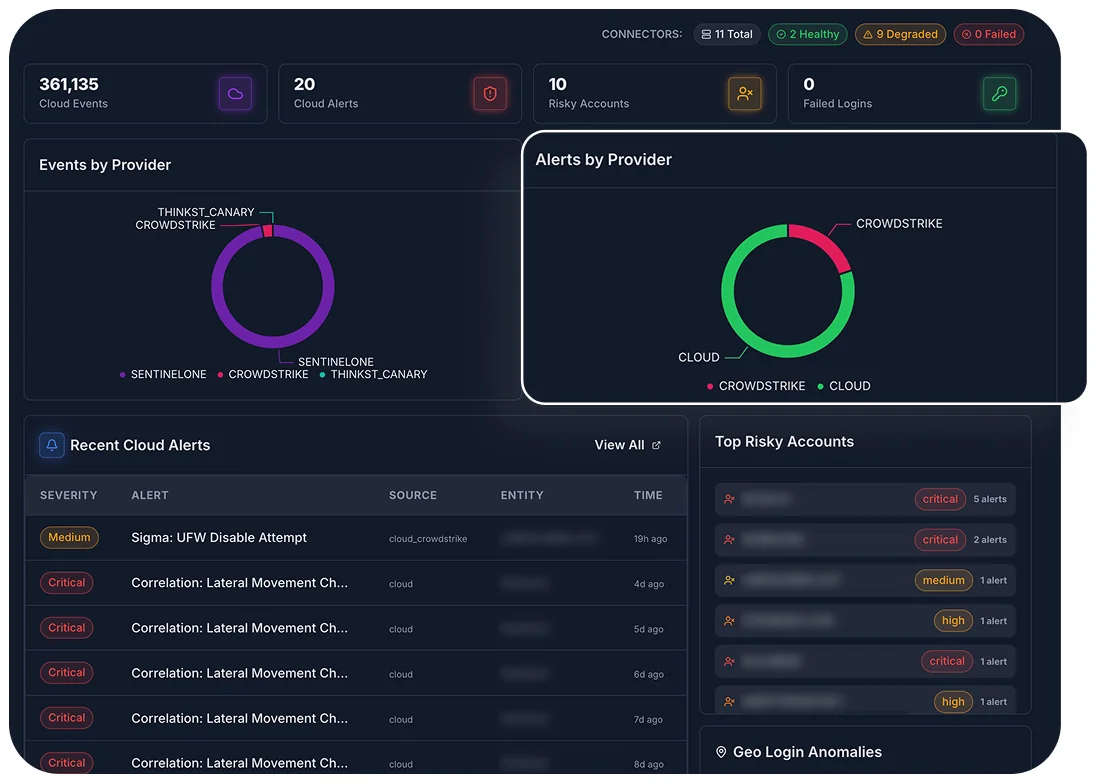
Движок корреляции многовекторной телеметрии
Принимает, нормализует и коррелирует кросс-доменную телеметрию в реальном времени, выявляя скрытую активность угроз в вашей гибридной инфраструктуре.
Автономное расширенное обнаружение и реагирование (XDR)
Останавливайте нарушения безопасности за секунды. XDR объединяет телеметрию конечных устройств, облака, идентификации и сетей в граф рисков реального времени и устраняет слепые зоны. Работая на Autonomous AI Engine, XDR обнаруживает продвинутых противников, нейтрализует горизонтальное перемещение и запускает автоматизированные плейбуки устранения до нанесения ущерба.
Банковская карта не нужна • Настройка за 5 минут • Сертификат SOC 2 Type II
Противники используют слепые зоны периметра в облачных нагрузках, на удалённых конечных устройствах и в SaaS-приложениях, чтобы обойти устаревшую защиту. Разрозненные инструменты EDR и SIEM заваливают аналитиков SOC шумом оповещений и замедляют реагирование, когда счёт идёт на секунды. XDR заменяет хаос ясностью: он превращает телеметрию в непрерывный граф рисков и пресекает атаки на корню.
Ускорение реагирования (MTTR)
Снижение усталости от оповещений благодаря автономному ИИ-разбору
Время нейтрализации угрозы
Полное соответствие требованиям аудита по основным нормативным стандартам
01Сбор
Вектор угрозы / бизнес-риск
Механизм защиты XDR
Непрерывный приём телеметрии без агентов и с агентами из AWS, Azure, GCP и гибридных сред в единую плоскость управления.
Операционный результат
Лишите злоумышленников укрытий и получите полный контроль над поверхностью атаки.
02Корреляция
Вектор угрозы / бизнес-риск
Механизм защиты XDR
Движок корреляции угроз в реальном времени, объединяющий сигналы сети, идентификации, конечных устройств и приложений в единый граф рисков.
Операционный результат
Мгновенно выявляйте первопричины и избавьтесь от 95% отвлекающих ложных срабатываний.
03Реагирование
Вектор угрозы / бизнес-риск
Механизм защиты XDR
Встроенная интеграция с Autonomous AI Engine: автоматическая изоляция хостов, сегментация сети и отзыв учётных данных.
Операционный результат
Нейтрализуйте действующие угрозы менее чем за 60 секунд с помощью автоматической защиты без участия человека.
Принимает, нормализует и коррелирует кросс-доменную телеметрию в реальном времени, выявляя скрытую активность угроз в вашей гибридной инфраструктуре.
Автономные ИИ-агенты мгновенно проводят разбор оповещений, выполняют глубокий криминалистический анализ и запускают самовосстанавливающиеся плейбуки устранения без ожидания человека.
Позволяет командам безопасности мгновенно выполнять действия по локализации в духе Zero Trust — помещать хосты в карантин или отзывать доступ — точным нажатием одной кнопки.
Технические разборы и исследования платформы от команды безопасности d2defence.
Читать технические статьиВнедрения в финансовой отрасли, здравоохранении, энергетике и государственном секторе.
Смотреть все истории клиентовУровень 1: Бесплатный пробный период
Полный доступ к функциям XDR — до 50 устройств/конечных устройств.
Уровень 2: Базовый
Основные модули обнаружения на конечных устройствах, стандартное журналирование и базовые оповещения об угрозах.
Уровень 3: Рост (рекомендуем)
Полный набор XDR + телеметрия мультиоблака + базовая ИИ-автоматизация Autonomous AI Engine.
Уровень 4: Enterprise
Полная платформа d2defence + полный Autonomous AI Engine + выделенная поддержка SOC 24/7.
Последние новости и обновления продукта
Примечания к выпуску: в XDR v5.0 появились автоматическое картографирование угроз Kubernetes и расширенные облачные коннекторы AWS/Azure.
Избранная техническая документация
Начните 14-дневный пробный период прямо сейчас или запишитесь на живую демонстрацию к нашим экспертам по угрозам и увидите автономную защиту в деле.