
Универсальный движок инвентаризации и телеметрии парка устройств
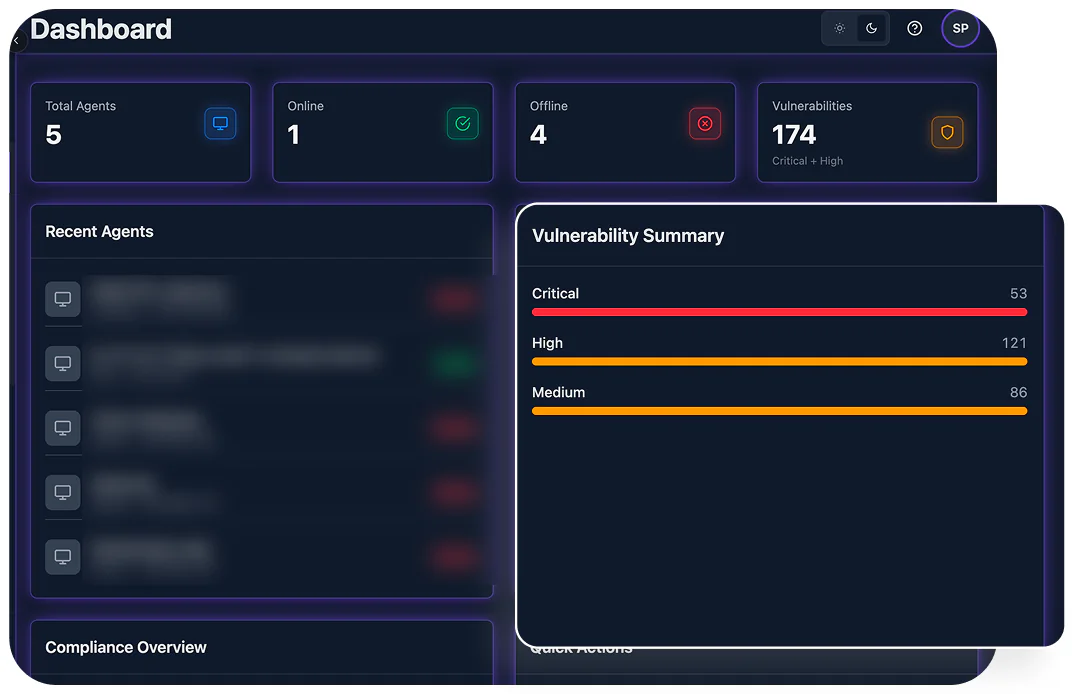
Непрерывный глубокий сбор телеметрии: состояние хостов, целостность OS, статус шифрования BitLocker/FileVault и перечни приложений на всех корпоративных конечных устройствах.
Единое управление конечными устройствами (UEM) и контроль устройств
UEM обеспечивает полную оперативную видимость и бескомпромиссный контроль над всей экосистемой ваших устройств: ноутбуками, мобильными устройствами, облачными серверами и IoT-активами. Автоматическая установка патчей для OS и стороннего ПО, строгий аудит конфигураций и мгновенное удалённое применение политик объединены в единой консоли управления, а вместе с платформой d2defence и Autonomous AI Engine UEM заранее устраняет уязвимости и закрывает каждое конечное устройство до атаки противников.
Банковская карта не нужна • Настройка за 10 минут • Сертификат SOC 2 Type II
Полная видимость парка устройств на Windows, macOS, Linux и мобильных платформах
Сокращение поверхности эксплуатации за счёт проактивного автоматического патчинга
Автономный карантин хоста и принудительное включение шифрования
Устранение рисков при аудите на соответствие стандартам CIS и NIST
Конечные устройства без мониторинга, патчей и правильной настройки — готовое приглашение для опытных злоумышленников, ищущих первоначальный доступ. Разрозненные MDM-платформы и устаревшие средства управления оставляют критические слепые зоны в распределённых сетях. UEM решительно устраняет уязвимость устройств, объединяя обнаружение активов в реальном времени, автономное управление патчами и жёсткое обеспечение соответствия требованиям в единую архитектуру защиты.
Вектор угрозы / бизнес-риск
Механизм защиты UEM
Автоматическое обнаружение активов в реальном времени и непрерывный аудит состояния защищённости с агентом и без него.
Операционный результат
Полный оперативный контроль над корпоративными, удалёнными и неуправляемыми BYOD-устройствами.
Вектор угрозы / бизнес-риск
Механизм защиты UEM
Полностью автоматическая установка патчей для OS и приложений в сочетании с оценкой уязвимостей в реальном времени.
Операционный результат
Немедленное проактивное закрытие известных CVE до того, как их начнут эксплуатировать.
Вектор угрозы / бизнес-риск
Механизм защиты UEM
Обязательное удалённое шифрование дисков (BitLocker/FileVault), мгновенная блокировка и удалённое стирание, а также автономная изоляция хоста с помощью Autonomous AI Engine.
Операционный результат
Полное предотвращение локальной эксфильтрации данных и немедленная локализация горизонтального перемещения противника.
Непрерывный глубокий сбор телеметрии: состояние хостов, целостность OS, статус шифрования BitLocker/FileVault и перечни приложений на всех корпоративных конечных устройствах.
Автоматически устанавливает патчи OS для уязвимостей нулевого дня и применяет строгие политики по стандартам CIS Benchmark на распределённых парках устройств, закрывая окна уязвимости без сбоев в работе.
Когда XDR или TOWER обнаруживает действия противника, Autonomous AI Engine мгновенно задействует UEM, чтобы за секунды поместить скомпрометированные хосты в карантин, применить ограничения условного доступа и завершить активные сеансы противника.
Технические разборы и исследования платформы от команды безопасности d2defence.
Читать технические статьиВнедрения в финансовой отрасли, здравоохранении, энергетике и государственном секторе.
Смотреть все истории клиентовУровень 1: Бесплатный пробный период
Полный доступ к функциям UEM — до 50 конечных устройств.
Уровень 2: Базовый
Инвентаризация парка, патчинг OS, аудит по CIS и применение базовых политик.
Уровень 3: Рост (рекомендуем)
Полный набор UEM + патчинг сторонних приложений + проактивная автоматизация Autonomous AI Engine.
Уровень 4: Enterprise
Полная платформа d2defence + полный Autonomous AI Engine + выделенная поддержка SOC 24/7.
Последние новости и обновления продукта
Примечания к выпуску: в UEM v4.5 появились zero-touch-провижининг macOS/Windows и автоматическое депонирование ключей BitLocker/FileVault.
Избранная техническая документация
Начните с бесплатного 14-дневного пробного периода или поговорите с нашими архитекторами безопасности — они проведут для вас демонстрацию.