முதன்மை உள்ளடக்கத்திற்குச் செல்லவும்
d2defence

ஒருங்கிணைந்த எண்ட்பாயிண்ட் மேலாண்மை (UEM) & சாதன ஆளுகை

UEM: உங்கள் சாதனத் தொகுப்பைக் கட்டுப்பாட்டில் வையுங்கள், பேட்ச்சிங்கைத் தானியக்கமாக்குங்கள், zero-trust சாதன இணக்கத்தை அமல்படுத்துங்கள்.

லேப்டாப்கள், மொபைல் எண்ட்பாயிண்ட்கள், கிளவுட் சர்வர்கள், IoT சொத்துகள் என உங்கள் முழுச் சாதனச் சூழலமைப்பு முழுவதும் முழுமையான செயல்பாட்டுத் தெரிவுநிலையையும் சமரசமற்ற கட்டுப்பாட்டையும் UEM நிறுவுகிறது. தானியங்கி OS மற்றும் மூன்றாம் தரப்புப் பேட்ச் செயல்படுத்தல், கடுமையான உள்ளமைவுத் தணிக்கை, உடனடித் தொலைதூரக் கொள்கை அமலாக்கம் ஆகியவற்றை ஒருங்கிணைந்த கட்டளைக் கன்சோலில் இயக்குவதன் மூலம், எதிரிகள் தாக்குவதற்கு முன்பே பாதிப்புகளைச் செயலூக்கத்துடன் நீக்கி, ஒவ்வொரு எண்ட்பாயிண்ட்டையும் பூட்டிவிட, d2defence தளத்துடனும் Autonomous AI Engine-உடனும் இணைந்து UEM செயல்படுகிறது.

கிரெடிட் கார்டு தேவையில்லை • 10 நிமிட அமைவு • SOC 2 Type II சான்றிதழ் பெற்றது

  • SOC 2 Type II
  • ISO 27001
  • GDPR
  • PCI-DSS

தீர்க்கமான கட்டுப்பாடு: எண்ட்பாயிண்ட் பாதுகாப்பும் சாதனத் தொகுப்பு வலுப்படுத்தலும் எண்களில்

100%

Windows, macOS, Linux, மொபைல் பணிச்சுமைகள் முழுவதும் சாதனத் தொகுப்பின் முழுத் தெரிவுநிலை

85%

செயலூக்கமான தானியங்கிப் பேட்ச்சிங் மூலம் சுரண்டல் பரப்பில் குறைவு

<10 நொடி

தன்னாட்சி ஹோஸ்ட் தனிமைப்படுத்தலும் குறியாக்க அமலாக்கமும்

95%

CIS மற்றும் NIST இணக்கத் தரநிலைகள் முழுவதும் தணிக்கை வெளிப்பாட்டை நீக்குதல்

கண்காணிக்கப்படாத, பேட்ச் செய்யப்படாத, தவறாக உள்ளமைக்கப்பட்ட எண்ட்பாயிண்ட்கள், ஆரம்ப அணுகலைத் தேடும் நுட்பமான எதிரிகளுக்கு உடனடி அழைப்பாக அமைகின்றன. சிதறுண்ட MDM தளங்களும் பழைய மேலாண்மைக் கருவிகளும் பரவலாக்கப்பட்ட நெட்வொர்க்குகள் முழுவதும் அபாயகரமான குருட்டுப் புள்ளிகளை விட்டுவைக்கின்றன. நிகழ்நேரச் சொத்து கண்டறிதல், தன்னாட்சிப் பேட்ச் மேலாண்மை, தீவிர இணக்க அமலாக்கம் ஆகியவற்றை ஒருங்கிணைந்த பாதுகாப்புக் கட்டமைப்பாக இணைப்பதன் மூலம், சாதன வெளிப்பாட்டை UEM உறுதியாக நீக்குகிறது.

முக்கிய எண்ட்பாயிண்ட் ஆபத்து வழிகளை UEM எவ்வாறு முறியடிக்கிறது

  1. அச்சுறுத்தல் வழி / வணிக ஆபத்து

    நெட்வொர்க்கில் வரைபடமாக்கப்படாத & நிழல் சாதனங்கள்

    UEM தணிப்பு வழிமுறை

    தானியங்கி நிகழ்நேரச் சொத்து கண்டறிதலும், முகவர் இல்லாத/முகவர் சார்ந்த பாதுகாப்பு நிலையின் தொடர்ச்சியான தணிக்கையும்.

    செயல்பாட்டு விளைவு

    நிறுவன, தொலைதூர, நிர்வகிக்கப்படாத BYOD எண்ட்பாயிண்ட்கள் மீது முழுமையான செயல்பாட்டுக் கட்டுப்பாடு.

  2. அச்சுறுத்தல் வழி / வணிக ஆபத்து

    பேட்ச் செய்யப்படாத OS & பாதிப்புள்ள மூன்றாம் தரப்புப் பயன்பாடுகள்

    UEM தணிப்பு வழிமுறை

    நிகழ்நேரப் பாதிப்பு மதிப்பெண்ணுடன் இணைந்த, zero-touch தானியங்கி OS மற்றும் பயன்பாட்டுப் பேட்ச் செயல்படுத்தல்.

    செயல்பாட்டு விளைவு

    சுரண்டல் நிகழ்வதற்கு முன்பே, அறியப்பட்ட CVE-களை உடனடியாகவும் செயலூக்கத்துடனும் மூடுதல்.

  3. அச்சுறுத்தல் வழி / வணிக ஆபத்து

    தொலைந்த, திருடப்பட்ட, அல்லது சமரசமான எண்ட்பாயிண்ட்கள்

    UEM தணிப்பு வழிமுறை

    கட்டாயத் தொலைதூர வட்டு குறியாக்கம் (BitLocker/FileVault), உடனடிப் பூட்டு/அழிப்புத் திறன்கள், Autonomous AI Engine-இன் தன்னாட்சி ஹோஸ்ட் தனிமைப்படுத்தல்.

    செயல்பாட்டு விளைவு

    உள்ளூர்த் தரவு வெளியேற்றத்தை முற்றிலும் தடுத்தலும், எதிரிகளின் பக்கவாட்டு நகர்வை உடனடியாகக் கட்டுப்படுத்தலும்.

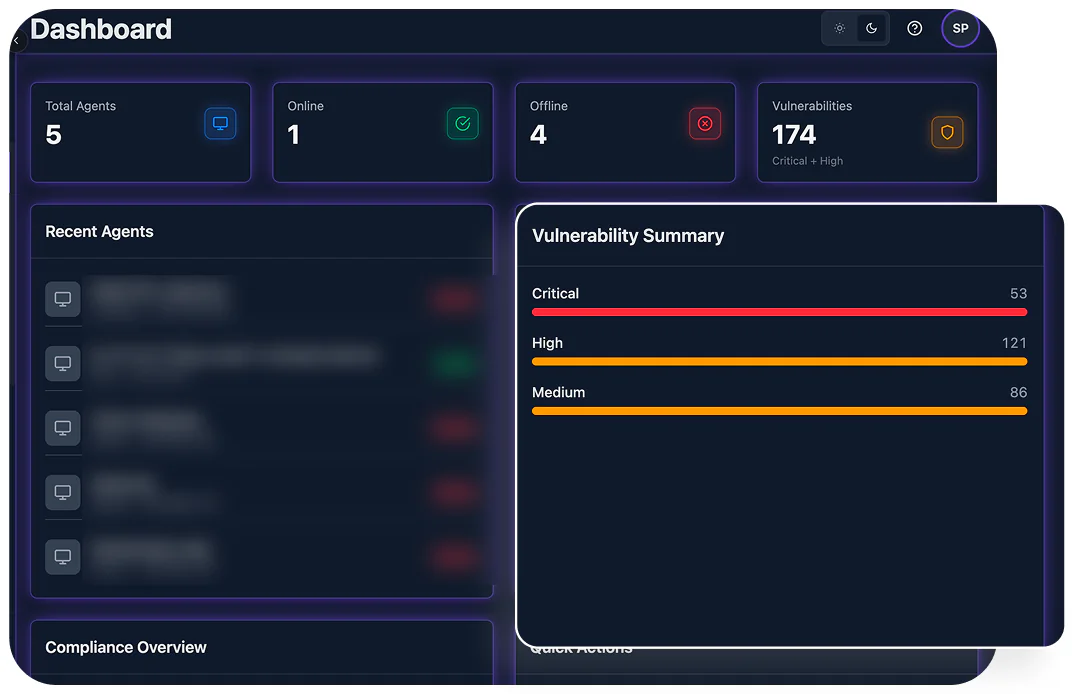
UEM-இன் உள்ளே: அதிவேகப் பாதுகாப்புச் செயல்பாடுகளுக்காக வடிவமைக்கப்பட்ட உயர்தரச் சாதனத் தொகுப்பு ஆளுகை

UEM கன்சோல்.

முழுமையான சாதனத் தொகுப்புப் பட்டியலும் டெலிமெட்ரி இயந்திரமும்

அனைத்து நிறுவன எண்ட்பாயிண்ட்களிலும் ஹோஸ்ட் நலம், OS ஒருமைப்பாடு, BitLocker/FileVault குறியாக்க நிலை, பயன்பாட்டுப் பட்டியல்கள் ஆகியவற்றைக் கண்காணிக்கும் தொடர்ச்சியான, ஆழமான டெலிமெட்ரி உள்வாங்கல்.

தானியங்கிப் பேட்ச்சிங் & அடிப்படை உள்ளமைவு அமலாக்கி

zero-day OS பேட்ச்களைத் தானாக வரிசைப்படுத்தி, பரவலாக்கப்பட்ட சாதனத் தொகுப்புகள் முழுவதும் கடுமையான CIS பெஞ்ச்மார்க் கொள்கைகளை அமல்படுத்துகிறது; செயல்பாட்டுத் தடங்கல் இல்லாமல் பாதிப்பு இடைவெளிகளை மூடுகிறது.

உள்ளமைந்த Autonomous AI Engine & தளப் பாதுகாப்பு ஒருங்கிணைப்பு

XDR அல்லது TOWER எதிரியின் செயல்பாட்டைக் கண்டறியும்போது, சமரசமான ஹோஸ்ட்களைத் தனிமைப்படுத்தவும், நிபந்தனை அணுகல் கட்டுப்பாடுகளை அமல்படுத்தவும், நடப்பிலுள்ள எதிரி அமர்வுகளை நொடிகளில் முடிவுக்குக் கொண்டுவரவும் Autonomous AI Engine உடனடியாக UEM-ஐப் பயன்படுத்துகிறது.

உங்கள் சாதனத் தொகுப்புடன் சேர்ந்து வளரும்படி வடிவமைக்கப்பட்ட நெகிழ்வான திட்டங்கள்

கட்டணக் காலம்

நிலை 1: இலவச சோதனை

$0/ 14 நாட்கள்

50 எண்ட்பாயிண்ட்கள் வரை UEM-இன் அனைத்து அம்சங்களுக்கும் முழு அணுகல்.

நிலை 2: Core

$1.99$1.99$1.59/ சாதனம் / மாதம்
மாதந்தோறும் கட்டணம்ஆண்டுதோறும் கட்டணம்$0.40/சாதனம்/மாதம் சேமியுங்கள்

சாதனத் தொகுப்புப் பட்டியல், OS பேட்ச்சிங், CIS தணிக்கை, அடிப்படைக் கொள்கை அமலாக்கம்.

பரிந்துரைக்கப்பட்டது

நிலை 3: Growth (பரிந்துரைக்கப்பட்டது)

$2.99$2.99$2.39/ சாதனம் / மாதம்
மாதந்தோறும் கட்டணம்ஆண்டுதோறும் கட்டணம்$0.60/சாதனம்/மாதம் சேமியுங்கள்

முழு UEM தொகுப்பு + மூன்றாம் தரப்புப் பயன்பாட்டுப் பேட்ச்சிங் + செயலூக்கமான Autonomous AI Engine தானியக்கம்.

நிலை 4: Enterprise

$4.99$4.99$3.99/ சாதனம் / மாதம்
மாதந்தோறும் கட்டணம்ஆண்டுதோறும் கட்டணம்$1.00/சாதனம்/மாதம் சேமியுங்கள்

முழுமையான d2defence தளம் + முழு Autonomous AI Engine + 24/7 பிரத்தியேக SOC ஆதரவு.

டெவலப்பர் & தொழில்நுட்ப வளங்கள்

சமீபத்திய தயாரிப்புச் செய்திகளும் புதுப்பிப்புகளும்

வெளியீட்டுக் குறிப்புகள்: UEM v4.5 zero-touch macOS/Windows வழங்கலையும், BitLocker/FileVault விசைகளின் தானியங்கி எஸ்க்ரோவையும் அறிமுகப்படுத்துகிறது.

சிறப்புத் தொழில்நுட்ப ஆவணங்கள்

  1. UEM வரிசைப்படுத்தல் & முகவர் வழிகாட்டி
  2. CIS பெஞ்ச்மார்க் இணக்க வார்ப்புருக்கள்
  3. UEM REST API & MDM ஆவணங்கள்

இன்றே UEM மூலம் உங்கள் சாதனத் தொகுப்பைக் கட்டுப்பாட்டில் கொண்டுவந்து, உங்கள் எண்ட்பாயிண்ட்களைப் பாதுகாத்திடுங்கள்

14 நாள் இலவச சோதனையுடன் தொடங்குங்கள், அல்லது வழிகாட்டப்பட்ட டெமோவுக்கு எங்கள் பாதுகாப்புக் கட்டமைப்பு வல்லுநர்களுடன் பேசுங்கள்.