
محرك شامل لجرد أسطول الأجهزة والقياس عن بُعد
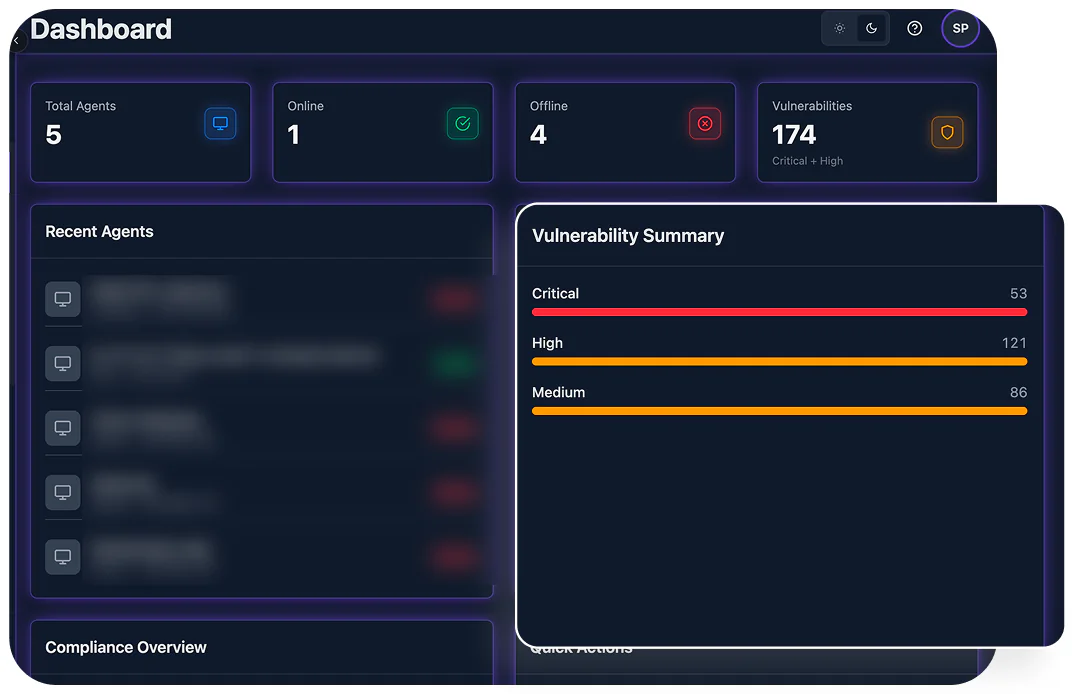
استيعاب مستمر ومعمّق لبيانات القياس عن بُعد لمراقبة سلامة المضيف، وسلامة نظام التشغيل، وحالة تشفير BitLocker/FileVault، وجرد التطبيقات على جميع نقاط النهاية المؤسسية.
الإدارة الموحّدة لنقاط النهاية (UEM) وحوكمة الأجهزة
يمنحك UEM رؤية شاملة وتحكمًا كاملًا وحازمًا في منظومة أجهزتك بالكامل: الحواسيب المحمولة، والأجهزة المحمولة، والخوادم السحابية، وأصول إنترنت الأشياء (IoT). ومن خلال جمع التثبيت الآلي لتصحيحات أنظمة التشغيل وتطبيقات الجهات الخارجية، والتدقيق الصارم للإعدادات، والفرض الفوري للسياسات عن بُعد في وحدة تحكم موحّدة، يعمل UEM جنبًا إلى جنب مع منصة d2defence وAutonomous AI Engine لسدّ الثغرات الأمنية استباقيًا وإحكام تأمين كل نقطة نهاية قبل أن يضرب الخصوم.
لا حاجة إلى بطاقة ائتمان • الإعداد خلال 10 دقائق • حاصل على شهادة SOC 2 Type II
رؤية شاملة لأسطول الأجهزة عبر Windows وmacOS وLinux والأجهزة المحمولة
تقلّص سطح الاستغلال بفضل التثبيت الآلي الاستباقي للتصحيحات
حجر ذاتي للمضيف وفرض التشفير
إزالة مواطن الانكشاف أمام التدقيق وفق معايير الامتثال CIS وNIST
نقاط النهاية غير المراقبة وغير المحدّثة وسيئة الإعداد دعوة مفتوحة لجهات التهديد المتقدمة الباحثة عن موطئ قدم أول. وتترك منصات MDM المجزأة وأدوات الإدارة القديمة نقاطًا عمياء قاتلة عبر الشبكات الموزّعة. يقضي UEM بحزم على انكشاف الأجهزة عبر دمج الاكتشاف اللحظي للأصول، والإدارة الذاتية للتصحيحات، والفرض الصارم للامتثال في بنية دفاعية موحّدة.
مصدر التهديد / مخاطر الأعمال
آلية الحماية في UEM
اكتشاف آلي ولحظي للأصول، وتدقيق مستمر للوضع الأمني بدون وكيل أو عبر وكيل.
النتيجة التشغيلية
تحكم تشغيلي كامل في نقاط النهاية المؤسسية والبعيدة وأجهزة BYOD الشخصية غير المُدارة.
مصدر التهديد / مخاطر الأعمال
آلية الحماية في UEM
تثبيت آلي لتصحيحات أنظمة التشغيل والتطبيقات دون أي تدخل يدوي، مع تقييم لحظي لدرجة خطورة الثغرات.
النتيجة التشغيلية
سدّ فوري واستباقي لثغرات CVE المعروفة قبل استغلالها.
مصدر التهديد / مخاطر الأعمال
آلية الحماية في UEM
تشفير إلزامي للأقراص عن بُعد (BitLocker/FileVault)، وقدرات فورية للقفل والمسح، وعزل ذاتي للمضيف عبر Autonomous AI Engine.
النتيجة التشغيلية
منع تام لتسريب البيانات المحلية، واحتواء فوري لتحرك الخصوم الجانبي.
استيعاب مستمر ومعمّق لبيانات القياس عن بُعد لمراقبة سلامة المضيف، وسلامة نظام التشغيل، وحالة تشفير BitLocker/FileVault، وجرد التطبيقات على جميع نقاط النهاية المؤسسية.
ينشر تلقائيًا تصحيحات أنظمة التشغيل لثغرات يوم الصفر، ويفرض سياسات صارمة وفق معايير CIS على أساطيل الأجهزة الموزّعة، فيغلق نوافذ الثغرات دون تعطيل العمليات.
عندما يكتشف XDR أو TOWER نشاطًا للخصوم، يستعين Autonomous AI Engine فورًا بـ UEM لحجر المضيفين المخترقين، وفرض قيود الوصول المشروط، وإنهاء جلسات الخصوم النشطة في ثوانٍ.
تحليلات تقنية معمّقة وأبحاث حول المنصة من فريق الأمن في d2defence.
اقرأ المقالات التقنيةعمليات نشر في القطاعات المالية والرعاية الصحية والطاقة والقطاع الحكومي.
استكشف جميع قصص العملاءالمستوى 1: تجربة مجانية
وصول كامل إلى ميزات UEM لما يصل إلى 50 نقطة نهاية.
المستوى 2: Core
جرد أسطول الأجهزة، وتثبيت تصحيحات أنظمة التشغيل، والتدقيق وفق معايير CIS، وفرض سياسات خط الأساس.
المستوى 3: Growth (موصى بها)
حزمة UEM الكاملة + تثبيت تصحيحات تطبيقات الجهات الخارجية + أتمتة استباقية عبر Autonomous AI Engine.
المستوى 4: Enterprise
منصة d2defence الكاملة + Autonomous AI Engine بكامل قدراته + دعم مخصص من مركز عمليات الأمن (SOC) على مدار الساعة 24/7.
آخر أخبار المنتج وتحديثاته
ملاحظات الإصدار: يقدّم UEM v4.5 تهيئة أجهزة macOS/Windows دون أي تدخل يدوي، والحفظ الآلي لمفاتيح استرداد BitLocker/FileVault.
وثائق تقنية مختارة
ابدأ بتجربة مجانية لمدة 14 يومًا، أو تحدّث إلى مهندسي الأمن لدينا للحصول على عرض توضيحي موجّه.