
منصة أمن سيبراني مستقلة للمهام الحرجة
نوقف الاختراقات. منصة واحدة موحّدة تتفوّق على الخصوم عبر القوى العاملة والبنية التحتية والتطبيقات والبيانات.
تخلّص من تشتّت الأمن مع d2defence — منصة دفاع واحدة موحّدة تنسّق XDR وIAM وPAM وUEM وDLP وAutonomous AI Engine لتحييد أساليب الخصوم النشطة قبل أن تُحدث أي أثر.
- نشر فوري للوكلاء
- تكامل بلا عوائق
- حاصلة على شهادة SOC 2 Type II
- ISO 27001 · Crest Path
7
100+
<10د
<1ث
منصة d2defence
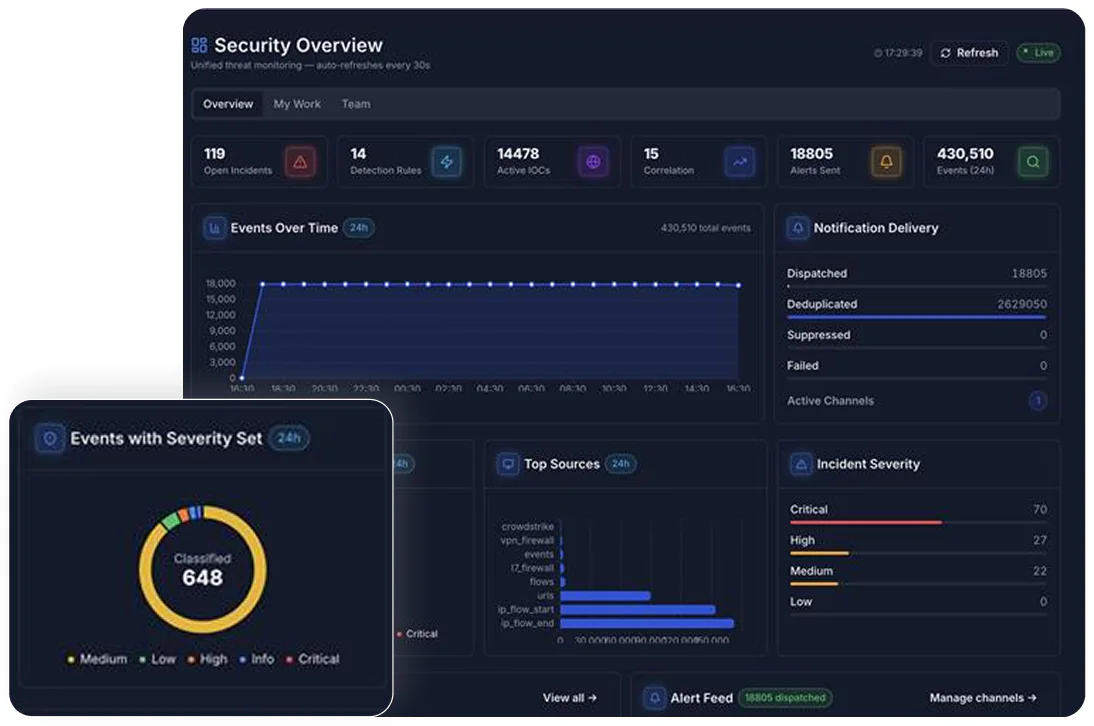
تخلّص من النقاط العمياء التشغيلية: 7 محاور هجوم، ومركز عمليات أمن واحد موحّد
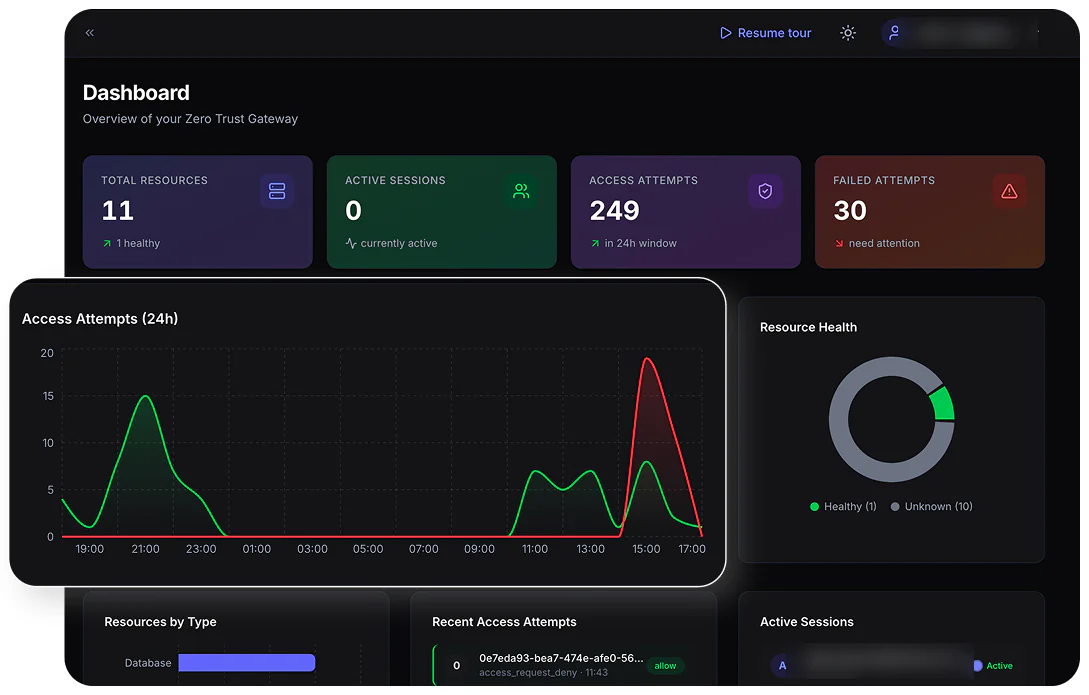
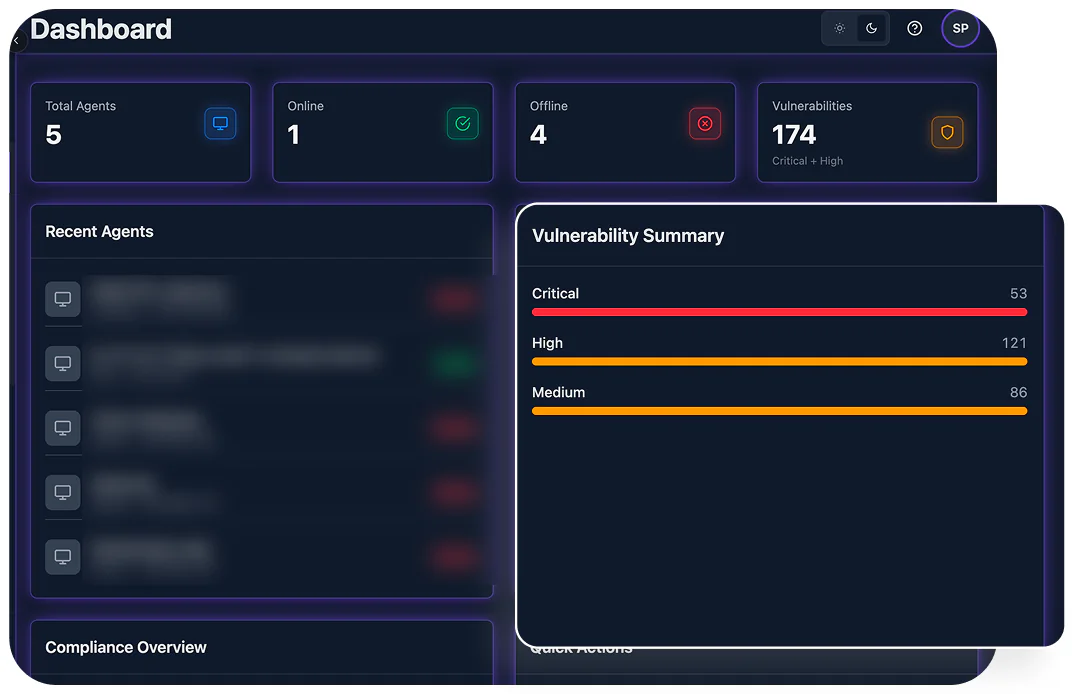
إدارة منتجات متفرقة تخلق نقاطًا عمياء حرجة يستغلها الخصوم. تربط منصة d2defence بيانات القياس عن بُعد من مختلف المجالات في مخطط مخاطر ديناميكي وآني، فتحظى فرق الأمن بسيطرة كاملة على سطح الهجوم واستجابة آلية فورية دون التنقل بين وحدات التحكم.
بنية مركزية لمعالجة بيانات القياس عن بُعد تلتقط الإشارات من جميع محاور الأمن:
منصة d2defence الكاملة للمؤسسات
كل الوحدات، منصة واحدة
جميع المنتجات الأساسية الخمسة + detectHub + Autonomous AI Engine كاملًا + موصلات API للمؤسسات.
ما تتضمنه المنصة
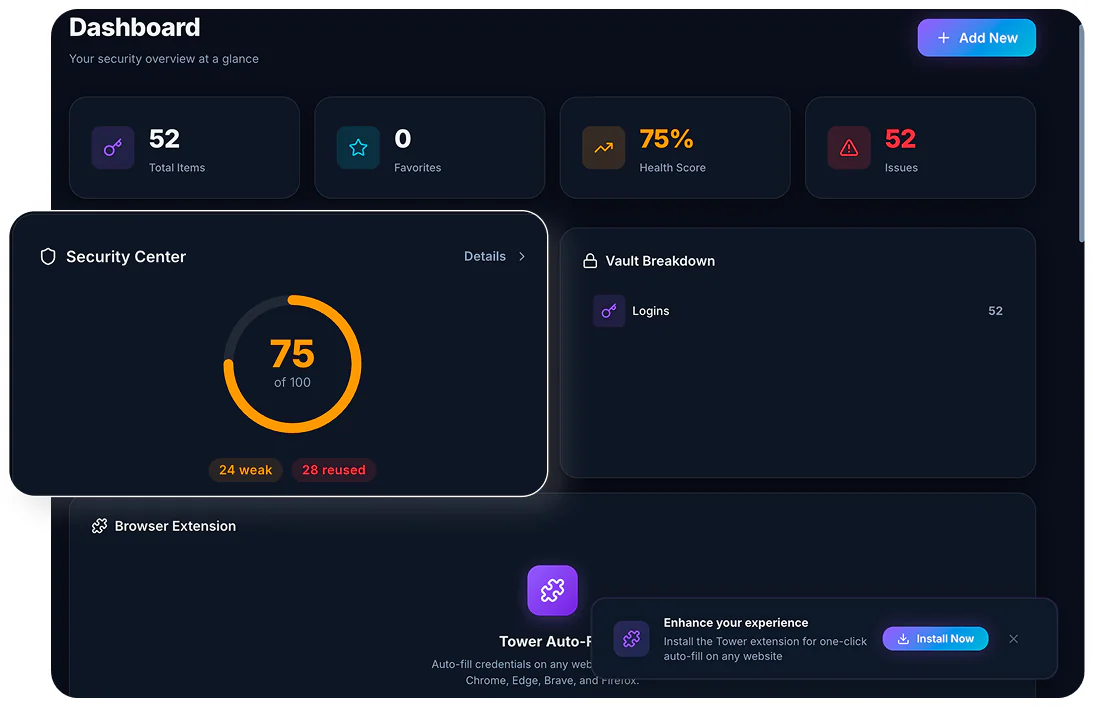
- TOWER
- PAM
- UEM
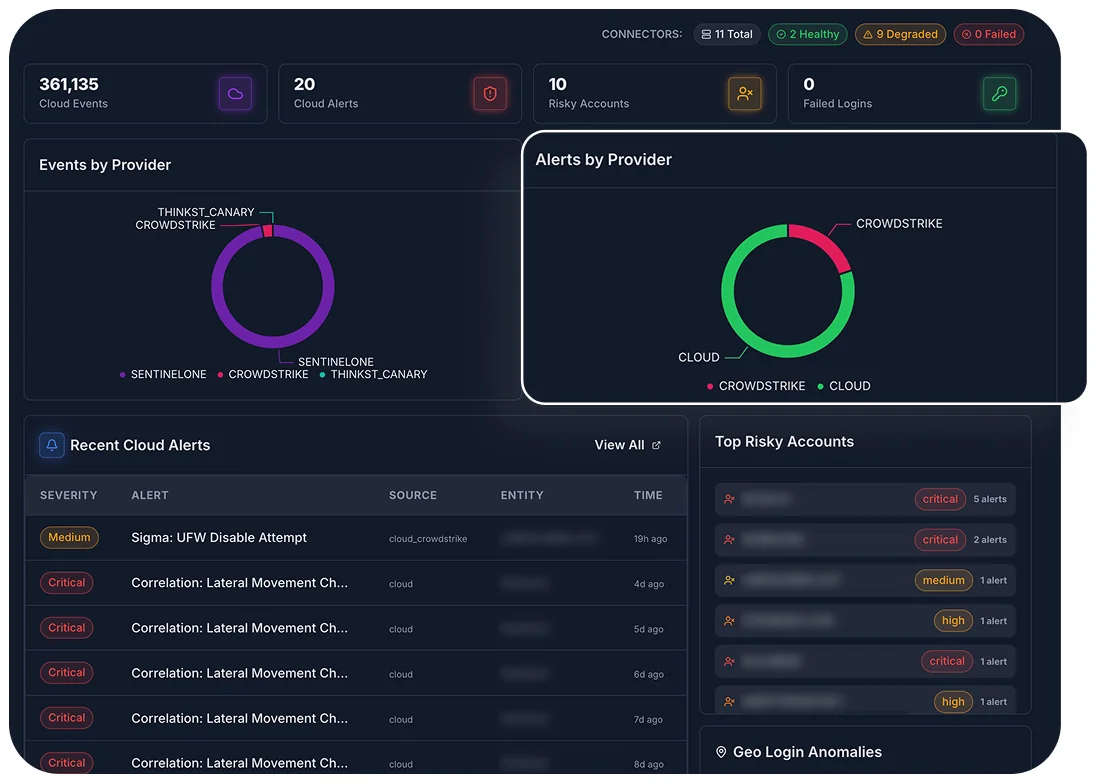
- XDR
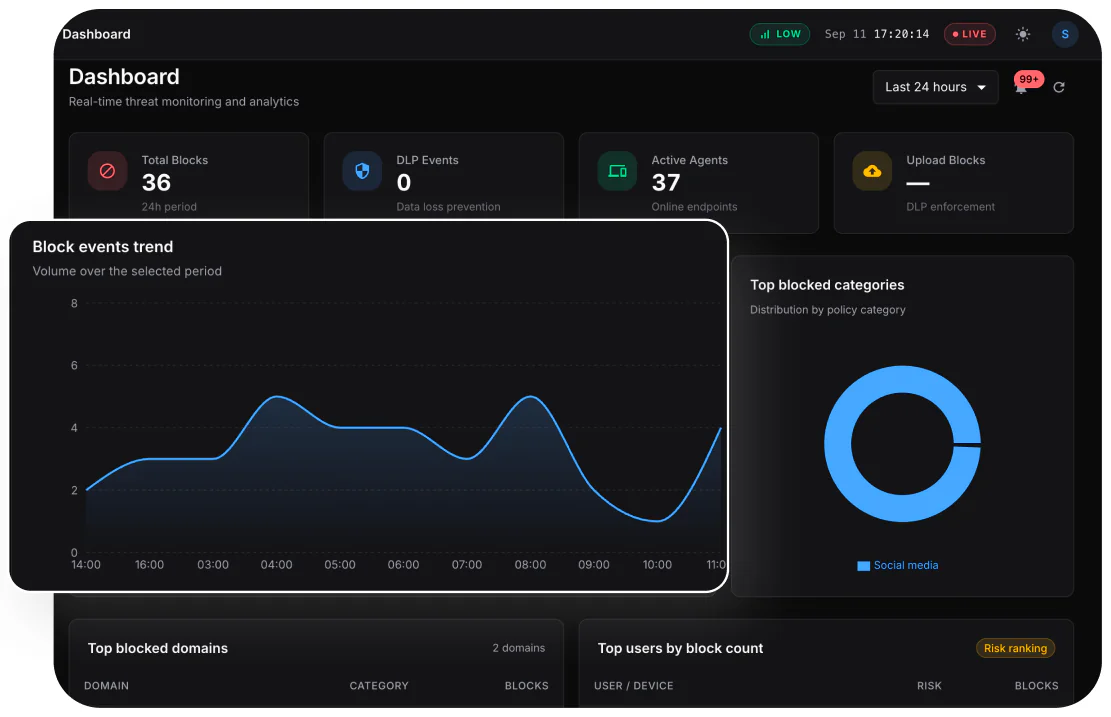
- SecureEdge/DLP
- detectHub
- Autonomous AI Engine
استجابة مستقلة
Autonomous AI Engine: حصّن عملياتك بتدابير مضادة مستقلة للدفاع الذاتي
انقل مركز عمليات الأمن من الفرز التفاعلي إلى القضاء الذاتي على التهديدات — وأوقف التحرك الجانبي للخصوم في أجزاء من الثانية.
موجز بيانات التنفيذ
محاكاةاستبعاد حتمي للتنبيهات
صفِّ بدقة ما يصل إلى 95% من الإنذارات الكاذبة عبر XDR وdetectHub، ووجّه طاقة فريق SOC حصرًا إلى أساليب الخصوم النشطة.
تحييد ذاتي للتهديدات
اقضِ على التهديدات النشطة في أقل من ثانية — بإلغاء بيانات الاعتماد المخترقة في TOWER، وعزل نقاط النهاية عبر UEM، وإيقاف التسريب في SecureEdge/DLP قبل أن يكتمل الاختراق.
تقارير جنائية آلية
وفّر مئات الساعات اليدوية بعد الحوادث الأمنية، إذ يُنشئ وكلاء الذكاء الاصطناعي تلقائيًا جداول زمنية جنائية آنية ووثائق امتثال جاهزة للتدقيق.
رسوم توضيحية — محاكاة وليست قياسات
حصّن مؤسستك عبر كل سطح هجوم
- 01
تحصين القوى العاملة
TOWER (مدير الهوية) وPAM
تطبيق مبدأ الثقة المعدومة، وحوكمة آلية للهوية، والتحكم في الحسابات المميَّزة، ومصادقة مستمرة قائمة على المخاطر.
- 02
تحصين البنية التحتية
XDR & UEM
كشف التهديدات عبر المجالات، وتعقّب المخاطر في البيئات السحابية المتعددة، وتحكّم موحّد بنقاط النهاية، وتصحيح آلي للثغرات.
- 03
تحصين التطبيقات
detectHub
رسم مستمر لخرائط سطح الهجوم، واحتواء ثغرات التطبيقات، والتصدي الفعّال للتهديدات.
- 04
تحصين أصول البيانات
SecureEdge / DLP
دفاع على حافة الشبكة، ومنع صارم لفقدان البيانات، وتتبّع التسريب، واحتواء التهديدات الداخلية.
استثمار مؤسسي واضح التكلفة مصمَّم للدفاع عن المهام الحرجة
الفئة المجانية (للتقييم)
تأمين محاور وصول القوى العاملة والامتثال المستمر للأجهزة.
- TOWER — مُضمَّن
- PAM — مُضمَّن
- UEM — مُضمَّن
- XDR — غير مُضمَّن
- SecureEdge/DLP — غير مُضمَّن
- detectHub — غير مُضمَّن
- Autonomous AI Engine — غير مُضمَّن
دعم مؤسسي مخصّص
حزمة القوى العاملة والهوية (Core)
تحصين شامل لوصول القوى العاملة ووضع نقاط النهاية.
- TOWER — مُضمَّن
- PAM — مُضمَّن
- UEM — مُضمَّن
- XDR — غير مُضمَّن
- SecureEdge/DLP — غير مُضمَّن
- detectHub — غير مُضمَّن
- Autonomous AI Engine — غير مُضمَّن
دعم دفاعي للأعمال بأولوية
حزمة الدفاع ضد التهديدات وحماية التطبيقات (Growth - موصى بها)
حماية كاملة للبنية التحتية السحابية ومحاور الهجوم على التطبيقات.
- TOWER — مُضمَّن
- PAM — مُضمَّن
- UEM — مُضمَّن
- XDR — مُضمَّن
- SecureEdge/DLP — مُضمَّن
- detectHub — غير مُضمَّن
- Autonomous AI Engine — مُضمَّن
دعم المهام بالاستجابة السريعة 24/7
منصة d2defence الكاملة للمؤسسات
جميع المنتجات الأساسية الخمسة + detectHub + Autonomous AI Engine كاملًا + موصلات API للمؤسسات.
- TOWER
- PAM
- UEM
- XDR
- SecureEdge/DLP
- detectHub
- Autonomous AI Engine
فريق استراتيجي مخصّص للاستجابة للتهديدات 24/7
نتائج موثّقة
تحييد مُثبَت للخصوم في مؤسسات حول العالم
خفض MTTR(متوسط وقت الاستجابة والاحتواء)
خفض الإنذارات الكاذبةعبر الفرز الذاتي للتهديدات
تطبيق الامتثال التنظيمي(SOC 2، HIPAA، PCI-DSS)
إحاطة مميّزة حول التهديدات
كيف حصّنت مؤسسة مالية عالمية أكثر من 15,000 نقطة نهاية وحيّدت هجمات استغلال بيانات الاعتماد باستخدام XDR وTOWER من d2defence.
بروتوكول الثقة المؤسسي
الأمن هو أساسنا.
نحن نبني منتجات أمنية، لذا نُلزم أنفسنا بأعلى المعايير. استكشف ممارساتنا الأمنية وشهادات الامتثال وإجراءات حماية البيانات المصمَّمة للعمل على نطاق عالمي.
شهادات الامتثال
ISO 27001:2022
نظام لإدارة أمن المعلومات معتمد عبر عمليات تدقيق مستقلة يجريها طرف ثالث، بما يضمن تطبيق أفضل الممارسات العالمية في حماية البيانات.
SOC 2 Type II
ضوابط للأمن والتوافر والخصوصية خضعت لتدقيق مستقل، مع الحفاظ على انضباط تشغيلي صارم في المنصة بأكملها.
متوافق مع GDPR
امتثال كامل للوائح الاتحاد الأوروبي، بما في ذلك حقوق أصحاب البيانات، وشفافية المعالجة، وحماية البيانات العابرة للحدود.
توطين البيانات عالميًا
أمريكا الشمالية
شرق الولايات المتحدة (فرجينيا الشمالية)، غرب الولايات المتحدة (أوريغون)، كندا (الوسطى)
أوروبا
فرانكفورت، أيرلندا، لندن
الشرق الأوسط وأفريقيا
البحرين، الإمارات
آسيا والمحيط الهادئ
مومباي، سنغافورة، سيدني
نظرة على المنصة
ما هي d2defence؟
منصة أمن سيبراني تعتمد الذكاء الاصطناعي أولًا، مع وكلاء أمن مستقلين. نحمي المؤسسات حول العالم بالجيل التالي من XDR، وإدارة نقاط النهاية، والثقة المعدومة، ومنع فقدان البيانات، وإدارة كلمات المرور، وإدارة الأسرار، واختبار الاختراق.
2021
سنة التأسيس
7
منتجات يجمعها Autonomous AI Engine واحد
140+
مهندسون وباحثون
3
مراكز هندسية
أسئلة ما قبل الشراء
أسئلة شائعة قبل أن تبدأ
كل ما تحتاج إلى معرفته عن التجارب المجانية والعروض التوضيحية والباقات وتوطين البيانات.
الاستجابةما مدى سرعة الرد على طلبي؟
البدءهل أحتاج إلى بطاقة ائتمان لبدء تجربة أو حجز عرض توضيحي؟
الخططهل يمكنني البدء بمنتج واحد وتغيير الباقة لاحقًا؟
إقامة البياناتماذا عن توطين البيانات؟
استرداد المبلغهل تقدّمون استردادًا للأموال؟
ابدأ الآن
هل أنت مستعد لإيقاف الاختراقات والتفوّق على الخصوم؟
انشر d2defence في أقل من 10 دقائق، أو استعن بمهندسي الأمن لدينا لإجراء تقييم للتهديدات على مستوى المؤسسة.
- 14 يومًا مجانًا، حتى 50 أصلًا
- لا حاجة إلى بطاقة ائتمان
- النشر في أقل من 10 دقائق