
Автономная платформа кибербезопасности для критически важных систем
Мы останавливаем взломы. Единая платформа, которая переиграет противников в защите сотрудников, инфраструктуры, приложений и данных.
Избавьтесь от фрагментации безопасности с d2defence — единой платформой защиты, которая оркеструет XDR, IAM, PAM, UEM, DLP и Autonomous AI Engine, чтобы нейтрализовать приёмы действующего противника до нанесения ущерба.
- Мгновенное развёртывание агентов
- Бесшовная интеграция
- Сертификат SOC 2 Type II
- ISO 27001 · Crest Path
7
100+
<10мин
<1с
Платформа d2defence
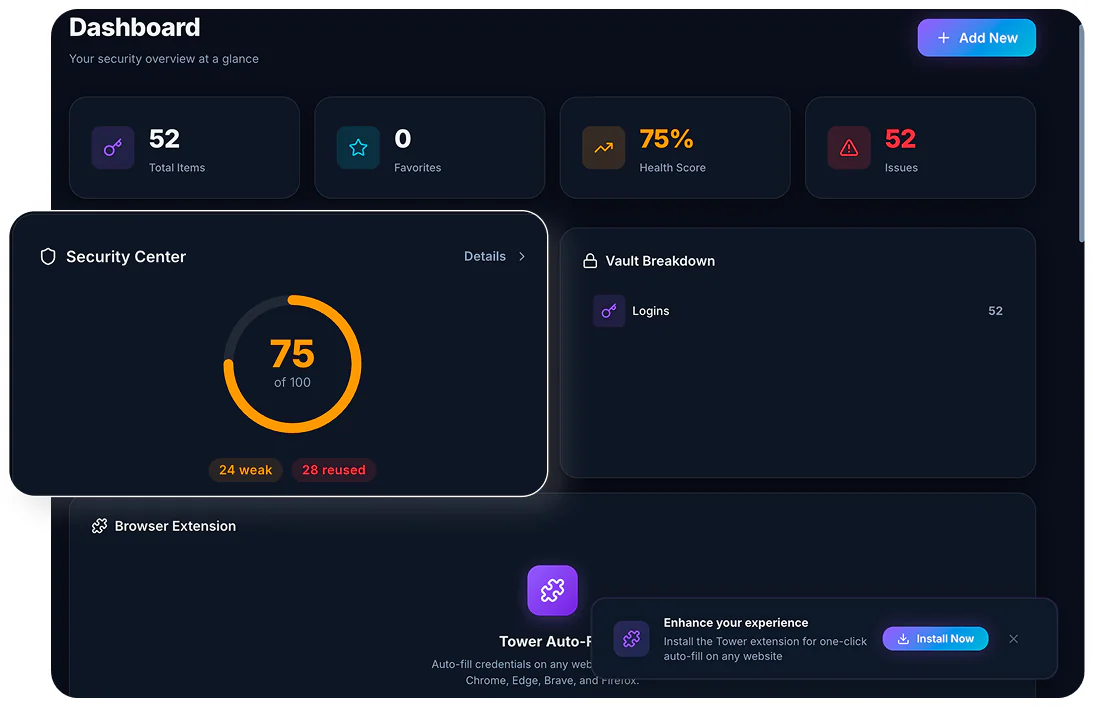
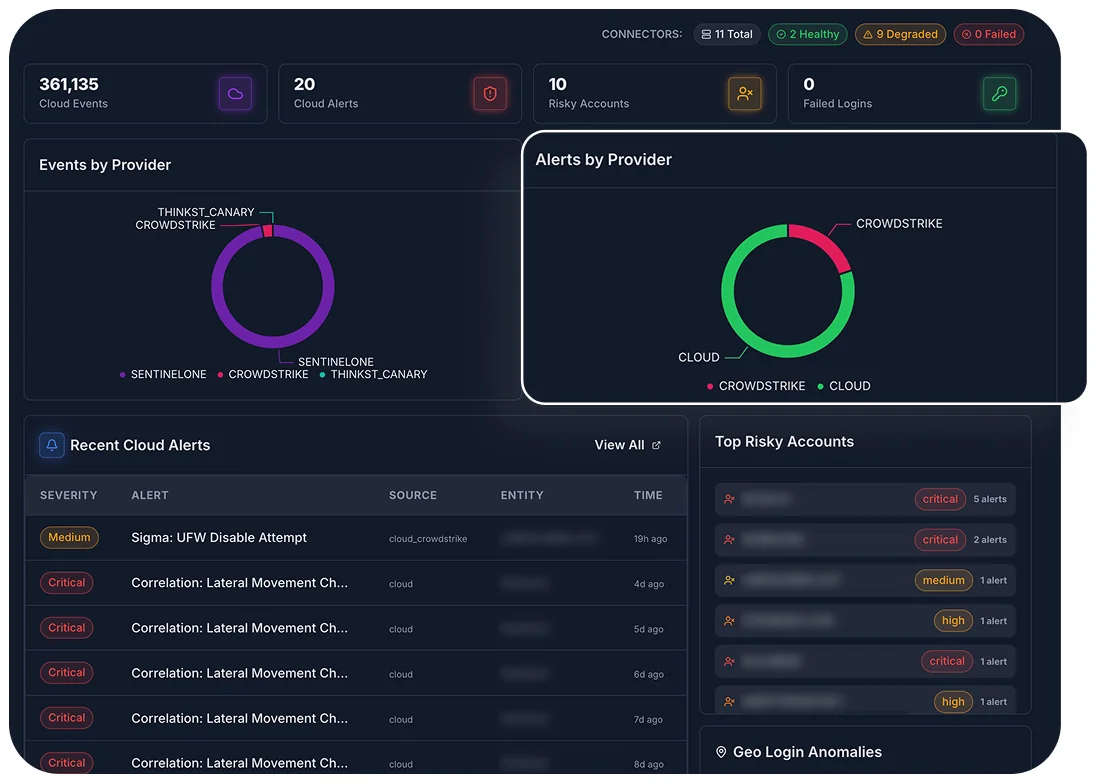
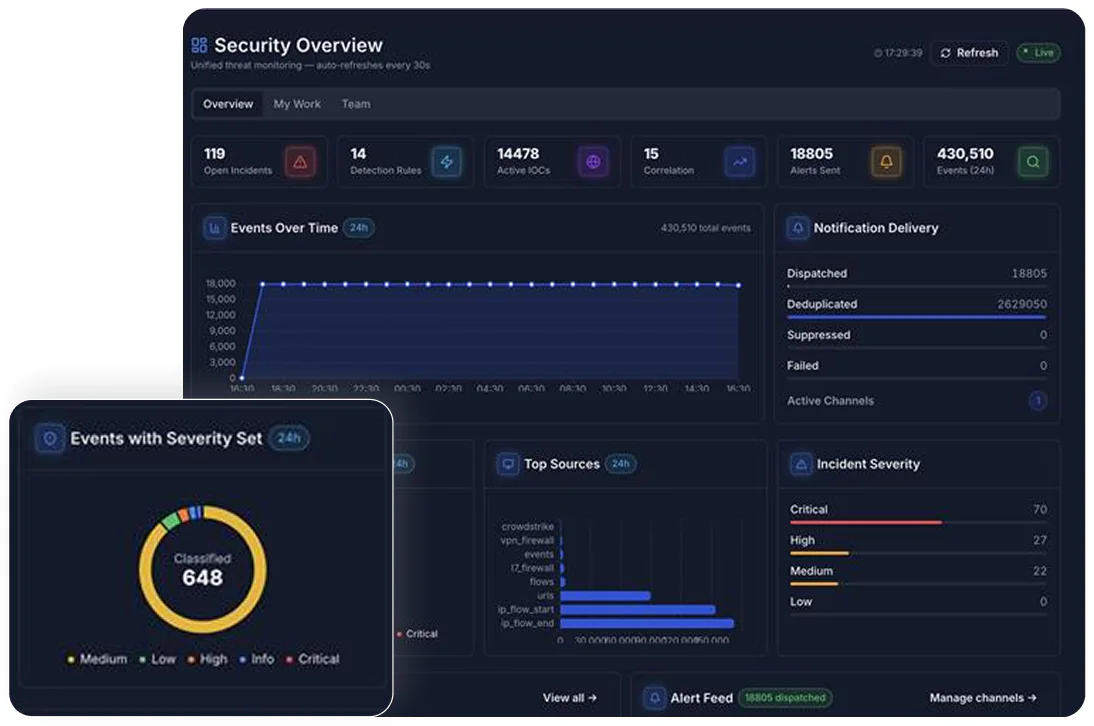
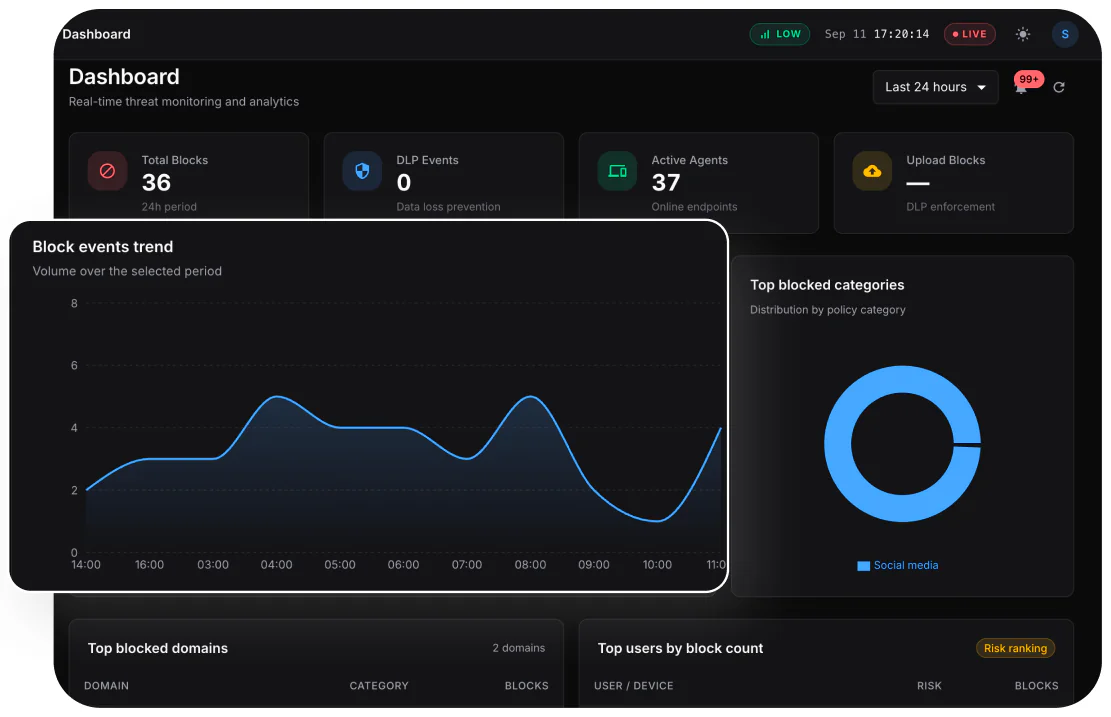
Устраните операционные слепые зоны: 7 векторов атаки, единый центр управления безопасностью
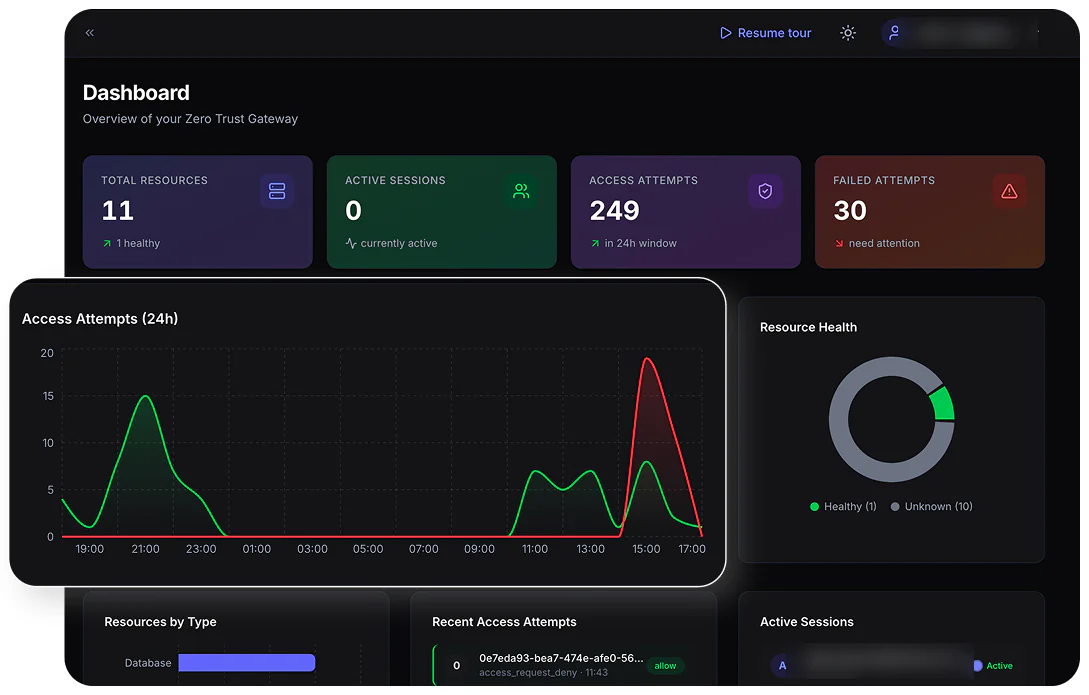
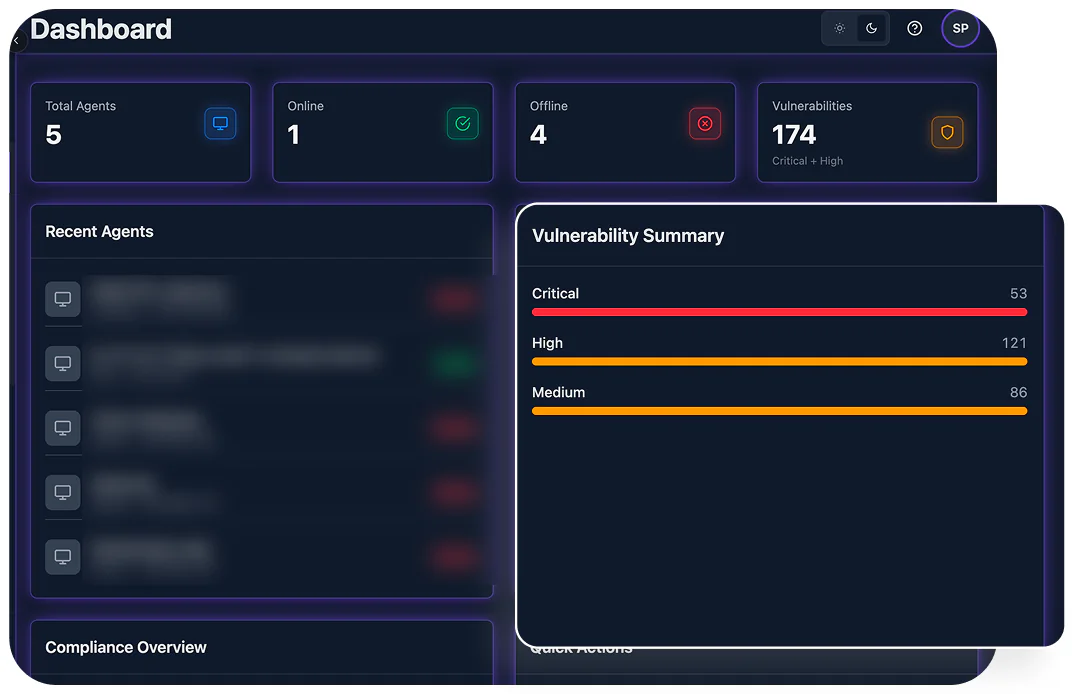
Управление разрозненными точечными решениями создаёт критические слепые зоны, которыми пользуются противники. Платформа d2defence коррелирует кросс-доменную телеметрию в динамический граф рисков в реальном времени. Команды безопасности получают полный контроль над поверхностью атаки и мгновенное автоматизированное реагирование без переключения между консолями.
Архитектура централизованной обработки телеметрии, собирающая сигналы со всех векторов безопасности:
Полная платформа d2defence Enterprise
Все модули — одна платформа
Все 5 основных продуктов + detectHub + полный Autonomous AI Engine + корпоративные API-коннекторы.
Что входит в платформу
- TOWER
- PAM
- UEM
- XDR
- SecureEdge/DLP
- detectHub
- Autonomous AI Engine
Автономное реагирование
Autonomous AI Engine: защитите операции автономными самозащищающимися контрмерами
Переведите центр управления безопасностью от реактивного разбора оповещений к автономной ликвидации угроз — и останавливайте горизонтальное перемещение противника за миллисекунды.
Лента телеметрии выполнения
СимуляцияДетерминированное исключение оповещений
Точно отсеивайте до 95% ложных срабатываний в XDR и detectHub, направляя ресурсы SOC исключительно на активные приёмы противника.
Автономная нейтрализация угроз
Ликвидируйте активные угрозы менее чем за секунду: отзывайте скомпрометированные учётные данные в TOWER, изолируйте конечные устройства через UEM и останавливайте эксфильтрацию в SecureEdge/DLP до того, как нарушение безопасности произойдёт.
Автоматизированная криминалистическая отчётность
Избавьтесь от сотен часов ручной работы после инцидентов: ИИ-агенты автоматически формируют криминалистические хронологии в реальном времени и документацию по соответствию требованиям, готовую к аудиту.
Иллюстрации — симуляция, а не измерения
Защитите предприятие на каждой поверхности атаки
- 01
Защита сотрудников
TOWER (менеджер идентификации) & PAM
Применение принципов Zero Trust, автоматизированное управление идентификацией, контроль привилегированных учётных записей и непрерывная аутентификация с учётом риска.
- 02
Защита инфраструктуры
XDR & UEM
Кросс-доменное обнаружение угроз, поиск рисков в мультиоблачных средах, единое управление конечными устройствами и автоматический патчинг уязвимостей.
- 03
Защита приложений
detectHub
Непрерывное картографирование поверхности атаки, локализация уязвимостей приложений и активное снижение угроз.
- 04
Защита активов данных
SecureEdge / DLP
Защита на границе сети, строгое предотвращение утечки данных, отслеживание эксфильтрации и локализация внутренних угроз.
Предсказуемые корпоративные инвестиции для защиты критически важных систем
Бесплатный уровень (для оценки)
Защита векторов доступа сотрудников и непрерывное соответствие устройств требованиям.
- TOWER — включено
- PAM — включено
- UEM — включено
- XDR — не включено
- SecureEdge/DLP — не включено
- detectHub — не включено
- Autonomous AI Engine — не включено
Выделенная корпоративная поддержка
Пакет «Сотрудники и идентификация» (Core)
Полная защита доступа сотрудников и состояния конечных устройств.
- TOWER — включено
- PAM — включено
- UEM — включено
- XDR — не включено
- SecureEdge/DLP — не включено
- detectHub — не включено
- Autonomous AI Engine — не включено
Приоритетная поддержка по защите бизнеса
Пакет «Защита от угроз и приложений» (Growth — рекомендуем)
Полная защита облачной инфраструктуры и векторов атак на приложения.
- TOWER — включено
- PAM — включено
- UEM — включено
- XDR — включено
- SecureEdge/DLP — включено
- detectHub — не включено
- Autonomous AI Engine — включено
Поддержка быстрого реагирования 24/7 для критически важных задач
Полная платформа d2defence Enterprise
Все 5 основных продуктов + detectHub + полный Autonomous AI Engine + корпоративные API-коннекторы.
- TOWER
- PAM
- UEM
- XDR
- SecureEdge/DLP
- detectHub
- Autonomous AI Engine
Выделенная стратегическая команда реагирования на угрозы 24/7
Подтверждённые результаты
Подтверждённая нейтрализация противников на предприятиях по всему миру
Снижение MTTR(среднее время реагирования и локализации)
Снижение числа ложных срабатыванийза счёт автономного разбора угроз
Обеспечение соответствия нормативным требованиям(SOC 2, HIPAA, PCI-DSS)
Избранный брифинг по угрозам
Как глобальная финансовая организация защитила 15 000+ конечных устройств и нейтрализовала эксплуатацию учётных данных с помощью d2defence XDR и TOWER.
Корпоративный протокол доверия
Безопасность — наш фундамент.
Мы создаём продукты для безопасности, поэтому предъявляем к себе самые высокие требования. Изучите наши практики безопасности, сертификаты соответствия и меры защиты данных, рассчитанные на глобальный масштаб.
Сертификаты соответствия
ISO 27001:2022
Система менеджмента информационной безопасности, сертифицированная по результатам независимых аудитов третьих сторон. Обеспечивает применение лучших мировых практик защиты данных.
SOC 2 Type II
Меры контроля безопасности, доступности и конфиденциальности, проверенные независимым аудитом. Поддерживают строгую операционную дисциплину на всей платформе.
Соответствует GDPR
Полное соответствие нормам ЕС, включая права субъектов данных, прозрачность обработки и защиту при трансграничной передаче.
Глобальная резидентность данных
Северная Америка
Восток США (Северная Вирджиния), запад США (Орегон), Канада (центр)
Европа
Франкфурт, Ирландия, Лондон
Ближний Восток и Африка
Бахрейн, ОАЭ
Азиатско-Тихоокеанский регион
Мумбаи, Сингапур, Сидней
Обзор платформы
Что такое d2defence?
Платформа кибербезопасности на основе ИИ с автономными агентами безопасности. Защищаем организации по всему миру с помощью XDR нового поколения, управления конечными устройствами, Zero Trust, предотвращения утечки данных, управления паролями, управления секретами и тестирования на проникновение.
2021
Год основания
7
Продуктов на одном Autonomous AI Engine
140+
Инженеров и исследователей
3
Инженерных центров
ВОПРОСЫ ДО ПОКУПКИ
Частые вопросы перед началом
Всё, что нужно знать о пробных периодах, демо, тарифах и резидентности данных.
ОтветКак быстро вы ответите на мой запрос?
Начало работыНужна ли банковская карта, чтобы начать пробный период или заказать демо?
ТарифыМожно ли начать с одного продукта и сменить тариф позже?
Размещение данныхКак обстоит дело с резидентностью данных?
Возврат средствПредусмотрен ли возврат средств?
Начните
Готовы останавливать взломы и переигрывать противников?
Разверните d2defence менее чем за 10 минут или привлеките наших архитекторов безопасности для оценки угроз вашего предприятия.
- 14 дней бесплатно, до 50 активов
- Банковская карта не нужна
- Развернуть менее чем за 10 минут