
Автономный движок пентеста в стиле хакера
Безопасно выполняет автоматизированные плейбуки пентеста, которые имитируют тактики противника по MITRE ATT&CK в веб-приложениях, микросервисах и облачных API.
Непрерывный автоматизированный пентест и управление экспозицией приложений
Устраните точки закрепления противников до начала эксплуатации. detectHub заменяет статичные ежегодные аудиты непрерывным автономным тестированием на проникновение и картографированием поверхности атаки веб-приложений, API и облачной инфраструктуры в реальном времени. Оценивая реальную эксплуатируемость в контексте работающей среды, detectHub вместе с платформой d2defence и Autonomous AI Engine превращает аналитику угроз в практические действия: находит пути атак, расставляет приоритеты и нейтрализует их до удара противников.
Банковская карта не нужна • Настройка за 5 минут • Сертификат SOC 2 Type II
Ускорение цикла устранения уязвимостей
Непрерывное автономное тестирование на проникновение (против ручных аудитов 1 раз в год)
Снижение шума ложных срабатываний благодаря контекстной оценке эксплуатируемости
Охват требований аудита: OWASP Top 10, NIST, PCI-DSS и SOC 2
Тестирование на проникновение «на момент времени» оставляет приложения уязвимыми 364 дня в году. Быстрые развёртывания CI/CD постоянно открывают неучтённые конечные точки API, ошибки конфигурации и эксплуатируемые CVE. Устаревшие сканеры засыпают команды SOC оповещениями CVSS без контекста, пока противники активно картографируют пути выполнения. detectHub заменяет статичные отчёты непрерывным тестированием на проникновение с позиции противника: оно с учётом контекста расставляет приоритеты и тактически нейтрализует наиболее опасные векторы угроз.
Вектор угрозы / бизнес-риск
Механизм защиты detectHub
Непрерывное автоматическое обнаружение активов и картографирование путей атак на приложения в облачных, веб- и мобильных конечных точках.
Операционный результат
Полный контроль над поверхностью атаки и видимость состояния защищённости в реальном времени на публичных и частных конечных точках.
Вектор угрозы / бизнес-риск
Механизм защиты detectHub
Автоматизированные плейбуки пентеста в стиле хакера, которые безопасно имитируют реальные цепочки атак противника в рабочих и тестовых (staging) средах.
Операционный результат
Подтверждает реальную эксплуатируемость, а не теоретические оценки CVSS, и выделяет по-настоящему высокорисковые недостатки.
Вектор угрозы / бизнес-риск
Механизм защиты detectHub
Встроенная интеграция с Autonomous AI Engine: автоматическое создание тикетов для разработчиков (Jira/GitHub), автоматическая генерация патчей и применение виртуальных правил WAF.
Операционный результат
Сокращает циклы устранения с месяцев до минут и гарантирует постоянную готовность к аудиту.
Безопасно выполняет автоматизированные плейбуки пентеста, которые имитируют тактики противника по MITRE ATT&CK в веб-приложениях, микросервисах и облачных API.
Сопоставляет необработанные данные об уязвимостях с аналитикой угроз и критичностью активов, чтобы устранить ложные срабатывания и выявить реальную подверженность риску.
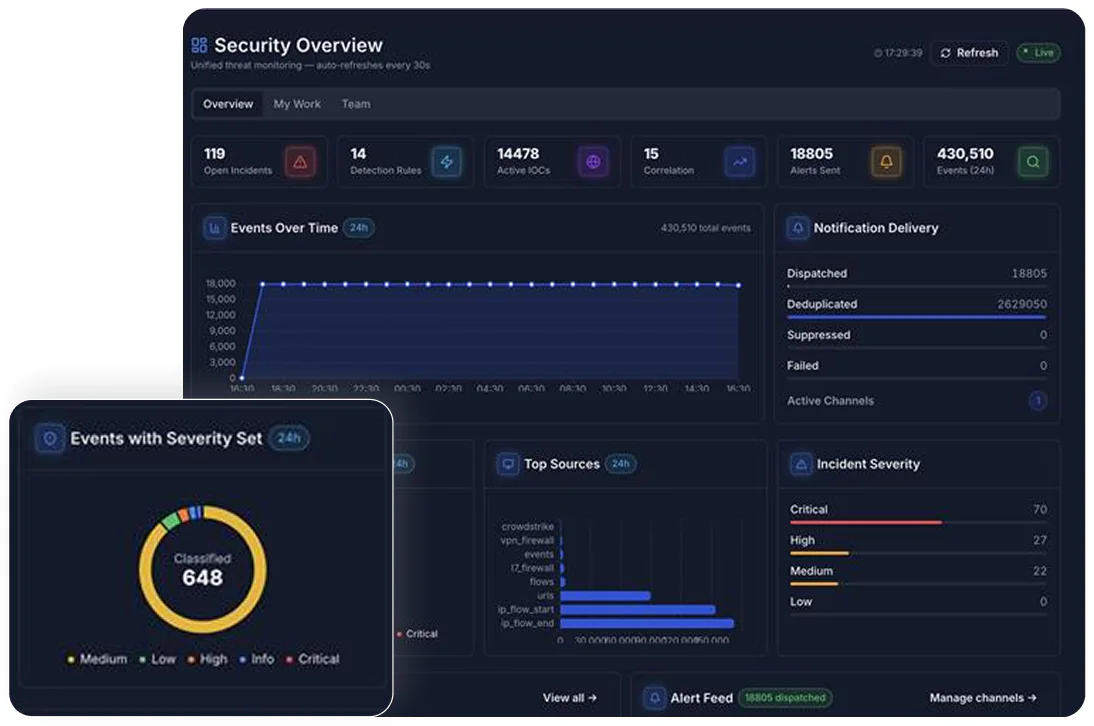
Передаёт подтверждённые находки об уязвимостях напрямую автономным агентам Autonomous AI Engine, которые вносят исправления в код, обновляют правила защиты границы сети в SecureEdge или помещают хосты в карантин в UEM.
Технические разборы и исследования платформы от команды безопасности d2defence.
Читать технические статьиВнедрения в финансовой отрасли, здравоохранении, энергетике и государственном секторе.
Смотреть все истории клиентовУровень 1: Бесплатный пробный период
Полный доступ к функциям detectHub — до 50 веб-приложений или конечных точек API.
Уровень 2: Базовый
Стандартное сканирование уязвимостей, плейбуки OWASP Top 10 и базовая отчётность.
Уровень 3: Рост (рекомендуем)
Полный набор detectHub + непрерывный автоматизированный пентест + картографирование поверхности угроз API + базовая ИИ-автоматизация Autonomous AI Engine.
Уровень 4: Enterprise
Полная платформа d2defence + полный Autonomous AI Engine + индивидуальные плейбуки пентеста + выделенная поддержка SOC 24/7.
Последние новости и обновления продукта
Примечания к выпуску: в detectHub v4.7 появились автоматизированные плейбуки пентеста API GraphQL/REST и интеграция с CI/CD через GitHub Actions.
Избранная техническая документация
Начните с бесплатного 14-дневного пробного периода или поговорите с нашими архитекторами безопасности — они проведут для вас демонстрацию.
 SecureEdgeПравило на периметре
 UEMКарантин