
தன்னாட்சி ஹேக்கர் பாணி ஊடுருவல் சோதனை இயந்திரம்
வலைப் பயன்பாடுகள், மைக்ரோசேவைகள், கிளவுட் API-கள் முழுவதும் MITRE ATT&CK எதிரி உத்திகளை உருவகப்படுத்தும் தானியங்கி ஊடுருவல் சோதனைப் பிளேபுக்குகளைப் பாதுகாப்பாகச் செயல்படுத்துகிறது.
தொடர்ச்சியான தானியங்கி ஊடுருவல் சோதனை & பயன்பாட்டு வெளிப்பாட்டு மேலாண்மை
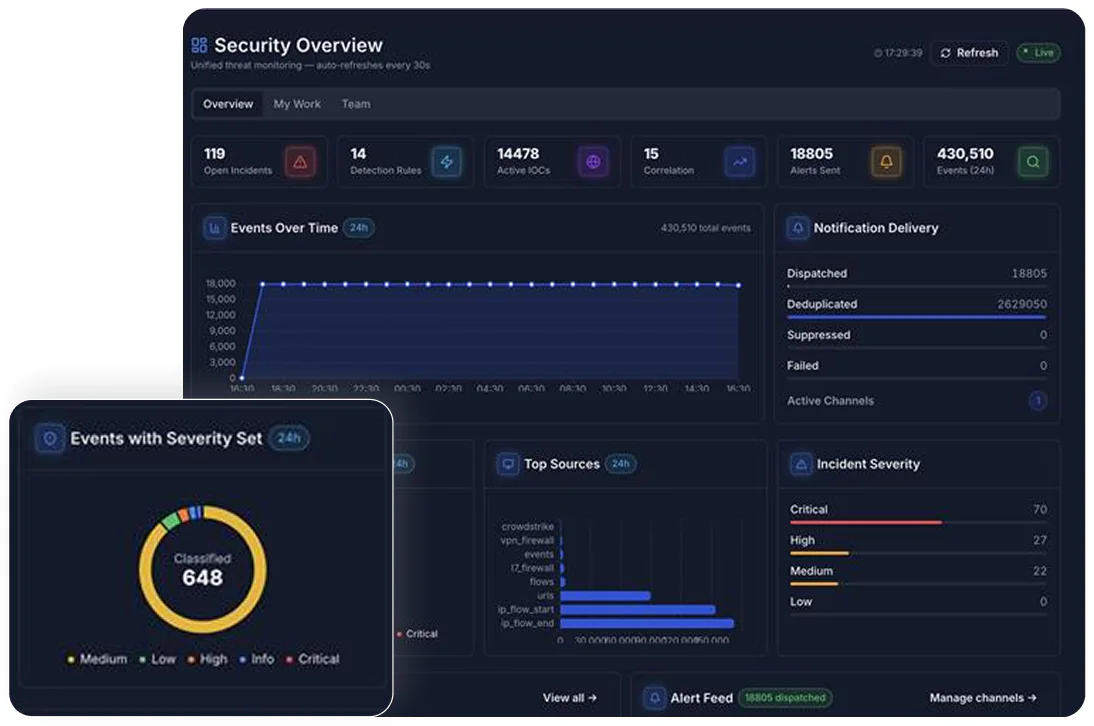
சுரண்டல் நிகழ்வதற்கு முன்பே எதிரிகளின் காலூன்றலை ஒழித்துக்கட்டுங்கள். நிலையான ஆண்டுத் தணிக்கைகளுக்குப் பதிலாக, வலைப் பயன்பாடுகள், API-கள், கிளவுட் உள்கட்டமைப்பு முழுவதும் தொடர்ச்சியான தன்னாட்சி ஊடுருவல் சோதனையையும் நிகழ்நேரத் தாக்குதல் பரப்பு வரைபடமாக்கலையும் detectHub வழங்குகிறது. இயக்கநேரச் சூழலில் உண்மையான சுரண்டப்படக்கூடிய தன்மையை மதிப்பிடுவதன் மூலம், எதிரிகள் தாக்குவதற்கு முன்பே தாக்குதல் பாதைகளைக் கண்டறிந்து, முன்னுரிமைப்படுத்தி, முறியடிக்க, d2defence தளத்துடனும் Autonomous AI Engine-உடனும் இணைந்து அச்சுறுத்தல் நுண்ணறிவை detectHub நடைமுறைப்படுத்துகிறது.
கிரெடிட் கார்டு தேவையில்லை • 5 நிமிட அமைவு • SOC 2 Type II சான்றிதழ் பெற்றது
வேகமான பாதிப்புச் சரிசெய்தல் சுழற்சி
தொடர்ச்சியான தன்னாட்சி ஊடுருவல் சோதனைக் கவரேஜ் (ஆண்டுக்கு 1x கைமுறைத் தணிக்கைகளுடன் ஒப்பிடுகையில்)
சூழல் சார்ந்த சுரண்டல் மதிப்பீடு மூலம் தவறான நேர்மறை இரைச்சலில் குறைவு
OWASP Top 10, NIST, PCI-DSS, SOC 2 முழுவதும் தணிக்கை இணக்கக் கவரேஜ்
ஒரு குறிப்பிட்ட நேரத்துக்கான ஊடுருவல் சோதனை, ஆண்டில் 364 நாட்கள் பயன்பாடுகளைப் பாதிப்புக்கு உள்ளாகக்கூடிய நிலையிலேயே விட்டுவைக்கிறது. வேகமான CI/CD வரிசைப்படுத்தல்கள், வரைபடமாக்கப்படாத API எண்ட்பாயிண்ட்கள், தவறான உள்ளமைவுகள், சுரண்டப்படக்கூடிய CVE-களை எப்போதும் வெளிப்படுத்திக்கொண்டே இருக்கின்றன. எதிரிகள் செயல்படுத்தல் பாதைகளைத் தீவிரமாக வரைபடமாக்கும்போது, பழைய ஸ்கேனர்கள் சூழல் இல்லாத CVSS எச்சரிக்கைகளால் SOC குழுக்களை மூழ்கடிக்கின்றன. நிலையான அறிக்கைகளுக்குப் பதிலாக, எதிரியை மையமாகக் கொண்ட தொடர்ச்சியான ஊடுருவல் சோதனையை detectHub வழங்குகிறது; அது அதிகத் தாக்கம் கொண்ட அச்சுறுத்தல் வழிகளைச் சூழலுக்கு ஏற்ப முன்னுரிமைப்படுத்தி, உத்தி ரீதியாக முறியடிக்கிறது.
அச்சுறுத்தல் வழி / வணிக ஆபத்து
detectHub தணிப்பு வழிமுறை
கிளவுட், வலை, மொபைல் எண்ட்பாயிண்ட்கள் முழுவதும் தொடர்ச்சியான தானியங்கிச் சொத்து கண்டறிதலும் பயன்பாட்டுத் தாக்குதல் பாதை வரைபடமாக்கலும்.
செயல்பாட்டு விளைவு
தாக்குதல் பரப்பின் மீது முழுக் கட்டுப்பாடும், பொது மற்றும் தனியார் எண்ட்பாயிண்ட்கள் முழுவதும் நிகழ்நேரப் பாதுகாப்பு நிலைத் தெரிவுநிலையும்.
அச்சுறுத்தல் வழி / வணிக ஆபத்து
detectHub தணிப்பு வழிமுறை
நேரடி/ஸ்டேஜிங் சூழல்களில் நிஜ உலக எதிரித் தாக்குதல் சங்கிலிகளைப் பாதுகாப்பாக உருவகப்படுத்தும், ஹேக்கர் பாணியிலான தானியங்கி ஊடுருவல் சோதனைப் பிளேபுக்குகள்.
செயல்பாட்டு விளைவு
கோட்பாட்டு CVSS மதிப்பெண்களுக்கு அப்பால் உண்மையான சுரண்டப்படக்கூடிய தன்மையைச் சரிபார்த்து, உண்மையான அதிக ஆபத்துள்ள குறைபாடுகளுக்கு முன்னுரிமை அளிக்கிறது.
அச்சுறுத்தல் வழி / வணிக ஆபத்து
detectHub தணிப்பு வழிமுறை
டெவலப்பர்களுக்கான தானியங்கி டிக்கெட்டிங் (Jira/GitHub), தானியங்கிப் பேட்ச் உருவாக்கம், மெய்நிகர் WAF விதி அமலாக்கம் ஆகியவற்றுக்கான உள்ளமைந்த Autonomous AI Engine ஒருங்கிணைப்பு.
செயல்பாட்டு விளைவு
தொடர்ச்சியான தணிக்கைத் தயார்நிலையை உறுதி செய்தவாறே, சரிசெய்தல் சுழற்சிகளை மாதங்களிலிருந்து நிமிடங்களாகச் சுருக்குகிறது.
வலைப் பயன்பாடுகள், மைக்ரோசேவைகள், கிளவுட் API-கள் முழுவதும் MITRE ATT&CK எதிரி உத்திகளை உருவகப்படுத்தும் தானியங்கி ஊடுருவல் சோதனைப் பிளேபுக்குகளைப் பாதுகாப்பாகச் செயல்படுத்துகிறது.
தவறான நேர்மறைகளை நீக்கி உண்மையான வெளிப்பாட்டை முன்னிலைப்படுத்த, மூலப் பாதிப்புத் தரவை அச்சுறுத்தல் நுண்ணறிவு மற்றும் சொத்தின் முக்கியத்துவத்துடன் தொடர்புபடுத்துகிறது.
சரிபார்க்கப்பட்ட பாதிப்புக் கண்டுபிடிப்புகளை நேரடியாக Autonomous AI Engine தன்னாட்சி முகவர்களிடம் ஒப்படைக்கிறது; அவை குறியீட்டுத் திருத்தங்களைச் செயல்படுத்துகின்றன, SecureEdge-இல் விளிம்புப் பாதுகாப்பு விதிகளைப் புதுப்பிக்கின்றன, அல்லது UEM-இல் ஹோஸ்ட் தனிமைப்படுத்தலை அமல்படுத்துகின்றன.
d2defence பாதுகாப்புக் குழுவிடமிருந்து தொழில்நுட்ப ஆழ்ந்த ஆய்வுகளும் தள ஆராய்ச்சியும்.
தொழில்நுட்பக் கட்டுரைகளைப் படியுங்கள்நிதி, சுகாதாரம், எரிசக்தி மற்றும் பொதுத்துறை முழுவதும் வரிசைப்படுத்தல்கள்.
அனைத்து வாடிக்கையாளர் கதைகளையும் ஆராயுங்கள்நிலை 1: இலவச சோதனை
50 வலைப் பயன்பாடுகள் அல்லது API எண்ட்பாயிண்ட்கள் வரை detectHub-இன் அனைத்து அம்சங்களுக்கும் முழு அணுகல்.
நிலை 2: Core
நிலையான பாதிப்பு ஸ்கேனிங், OWASP Top 10 பிளேபுக்குகள், அடிப்படை அறிக்கையிடல்.
நிலை 3: Growth (பரிந்துரைக்கப்பட்டது)
முழு detectHub தொகுப்பு + தொடர்ச்சியான தானியங்கி ஊடுருவல் சோதனை + API அச்சுறுத்தல் பரப்பு வரைபடமாக்கல் + அடிப்படை Autonomous AI Engine AI தானியக்கம்.
நிலை 4: Enterprise
முழுமையான d2defence தளம் + முழு Autonomous AI Engine + தனிப்பயன் ஊடுருவல் சோதனைப் பிளேபுக்குகள் + 24/7 பிரத்தியேக SOC ஆதரவு.
சமீபத்திய தயாரிப்புச் செய்திகளும் புதுப்பிப்புகளும்
வெளியீட்டுக் குறிப்புகள்: detectHub v4.7 தானியங்கி GraphQL/REST API ஊடுருவல் சோதனைப் பிளேபுக்குகளையும் CI/CD GitHub Actions ஒருங்கிணைப்பையும் அறிமுகப்படுத்துகிறது.
சிறப்புத் தொழில்நுட்ப ஆவணங்கள்
14 நாள் இலவச சோதனையுடன் தொடங்குங்கள், அல்லது வழிகாட்டப்பட்ட டெமோவுக்கு எங்கள் பாதுகாப்புக் கட்டமைப்பு வல்லுநர்களுடன் பேசுங்கள்.
 SecureEdgeஎட்ஜ் விதி
 UEMதனிமைப்படுத்தல்