
स्वायत्त हैकर-शैली पेन-टेस्टिंग इंजन
वेब एप्लिकेशन, माइक्रोसर्विस और क्लाउड API पर MITRE ATT&CK हमलावर रणनीतियों को सिमुलेट करने वाले स्वचालित पेन-टेस्टिंग प्लेबुक को सुरक्षित रूप से चलाता है।
निरंतर स्वचालित पेनिट्रेशन टेस्टिंग और एप्लिकेशन एक्सपोज़र प्रबंधन
एक्सप्लॉइट होने से पहले ही हमलावरों के पैर जमाने की जगहें मिटा दें। detectHub स्थिर, सालाना ऑडिट की जगह वेब एप्लिकेशन, API और क्लाउड इंफ्रास्ट्रक्चर पर निरंतर, स्वायत्त पेनिट्रेशन टेस्टिंग और रीयल-टाइम अटैक सरफ़ेस मैपिंग लाता है। रनटाइम संदर्भ में असली एक्सप्लॉइटेबिलिटी परखकर detectHub, d2defence प्लेटफ़ॉर्म और Autonomous AI Engine के साथ मिलकर थ्रेट इंटेलिजेंस को अमल में लाता है, ताकि हमलावरों के वार से पहले हमले के रास्तों को पहचाना, प्राथमिकता दी और बेअसर किया जा सके।
क्रेडिट कार्ड की ज़रूरत नहीं • 5 मिनट में सेटअप • SOC 2 Type II प्रमाणित
तेज़ कमज़ोरी उपचार चक्र
निरंतर स्वायत्त पेनिट्रेशन टेस्टिंग कवरेज (बनाम साल में 1 बार के मैन्युअल ऑडिट)
संदर्भ-आधारित एक्सप्लॉइट स्कोरिंग से फ़ॉल्स पॉज़िटिव के शोर में कमी
OWASP Top 10, NIST, PCI-DSS और SOC 2 में ऑडिट अनुपालन कवरेज
किसी एक समय पर होने वाली पेनिट्रेशन टेस्टिंग एप्लिकेशन को साल में 364 दिन असुरक्षित छोड़ देती है। तेज़ CI/CD डिप्लॉयमेंट लगातार बिना मैप किए API एंडपॉइंट, गलत कॉन्फ़िगरेशन और एक्सप्लॉइट की जा सकने वाली CVE को सामने ला देते हैं। पुराने स्कैनर SOC टीमों पर संदर्भ-रहित CVSS अलर्ट की बाढ़ ला देते हैं, जबकि हमलावर सक्रिय रूप से निष्पादन के रास्ते मैप कर रहे होते हैं। detectHub स्थिर रिपोर्ट की जगह निरंतर, हमलावर-केंद्रित पेनिट्रेशन टेस्टिंग लाता है, जो संदर्भ के आधार पर प्राथमिकता तय करती है और अधिक असर वाले खतरा वेक्टर को रणनीतिक रूप से बेअसर करती है।
खतरे का वेक्टर / कारोबारी जोखिम
detectHub का जोखिम घटाने का तंत्र
क्लाउड, वेब और मोबाइल एंडपॉइंट पर निरंतर स्वचालित एसेट डिस्कवरी और एप्लिकेशन अटैक पाथ मैपिंग।
संचालन में नतीजा
पूरी अटैक सरफ़ेस पर पूरा नियंत्रण और सार्वजनिक व निजी एंडपॉइंट में स्थिति की रीयल-टाइम विज़िबिलिटी।
खतरे का वेक्टर / कारोबारी जोखिम
detectHub का जोखिम घटाने का तंत्र
हैकर-शैली के स्वचालित पेन-टेस्टिंग प्लेबुक, जो लाइव/स्टेजिंग एनवायरनमेंट में असली दुनिया की हमलावर अटैक चेन को सुरक्षित रूप से सिमुलेट करते हैं।
संचालन में नतीजा
सैद्धांतिक CVSS स्कोर से आगे बढ़कर असली एक्सप्लॉइट योग्यता को सत्यापित करता है और सचमुच उच्च-जोखिम वाली खामियों को प्राथमिकता देता है।
खतरे का वेक्टर / कारोबारी जोखिम
detectHub का जोखिम घटाने का तंत्र
स्वचालित डेवलपर टिकटिंग (Jira/GitHub), ऑटो-पैच जनरेशन और वर्चुअल WAF नियम प्रवर्तन के लिए नेटिव Autonomous AI Engine इंटीग्रेशन।
संचालन में नतीजा
उपचार चक्र को महीनों से मिनटों में समेट देता है और निरंतर ऑडिट-तैयारी की गारंटी देता है।
वेब एप्लिकेशन, माइक्रोसर्विस और क्लाउड API पर MITRE ATT&CK हमलावर रणनीतियों को सिमुलेट करने वाले स्वचालित पेन-टेस्टिंग प्लेबुक को सुरक्षित रूप से चलाता है।
फ़ॉल्स पॉज़िटिव हटाने और असली एक्सपोज़र उभारने के लिए कच्चे कमज़ोरी डेटा को थ्रेट इंटेलिजेंस और एसेट की अहमियत से जोड़ता है।
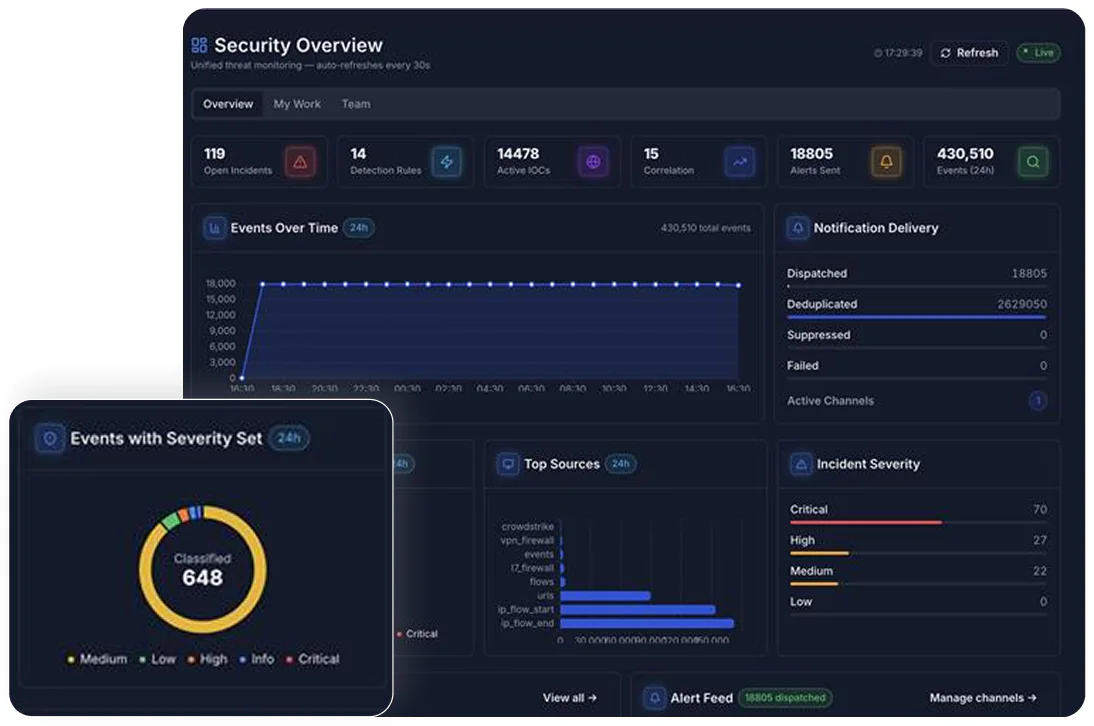
सत्यापित कमज़ोरी निष्कर्ष सीधे Autonomous AI Engine के स्वायत्त एजेंटों को सौंपता है, जो कोड फ़िक्स लागू करते हैं, SecureEdge में एज सुरक्षा नियम अपडेट करते हैं या UEM में होस्ट क्वारंटीन लागू करते हैं।
d2defence सुरक्षा टीम की ओर से तकनीकी डीप-डाइव और प्लेटफ़ॉर्म शोध।
तकनीकी लेख पढ़ेंवित्त, हेल्थकेयर, ऊर्जा और सार्वजनिक क्षेत्र में तैनाती।
ग्राहकों की सभी कहानियाँ देखेंटियर 1: निःशुल्क ट्रायल
50 वेब ऐप या API एंडपॉइंट तक के लिए detectHub के सभी फ़ीचर का पूरा एक्सेस।
टियर 2: कोर
स्टैंडर्ड कमज़ोरी स्कैनिंग, OWASP Top 10 प्लेबुक और बेसिक रिपोर्टिंग।
टियर 3: ग्रोथ (अनुशंसित)
पूर्ण detectHub सूट + निरंतर स्वचालित पेनिट्रेशन टेस्टिंग + API खतरा सरफ़ेस मैपिंग + बेसिक Autonomous AI Engine एआई ऑटोमेशन।
टियर 4: एंटरप्राइज़
संपूर्ण d2defence प्लेटफ़ॉर्म + पूर्ण Autonomous AI Engine + कस्टम पेन-टेस्ट प्लेबुक + 24/7 समर्पित SOC सहायता।
उत्पाद की ताज़ा खबरें और अपडेट
रिलीज़ नोट्स: detectHub v4.7 स्वचालित GraphQL/REST API पेन-टेस्टिंग प्लेबुक और CI/CD GitHub Actions इंटीग्रेशन लेकर आया है।
चुनिंदा तकनीकी दस्तावेज़
14 दिन के निःशुल्क ट्रायल से शुरुआत करें या हमारे सुरक्षा आर्किटेक्ट से बात करके गाइडेड डेमो लें।
 SecureEdgeएज नियम
 UEMक्वारंटीन