
मल्टी-वेक्टर टेलीमेट्री कोरिलेशन इंजन
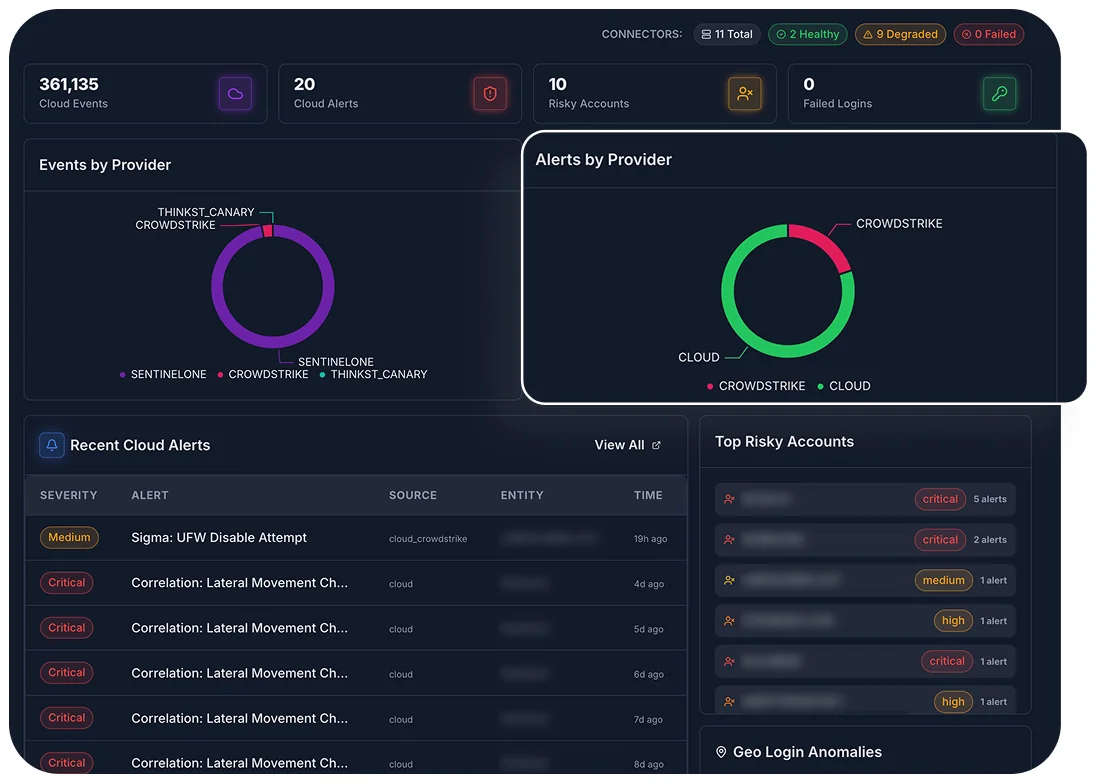
क्रॉस-डोमेन टेलीमेट्री को रीयल-टाइम में इनजेस्ट, नॉर्मलाइज़ और कोरिलेट करता है, ताकि आपके हाइब्रिड इंफ्रास्ट्रक्चर में छिपी खतरे की गतिविधि सामने आ जाए।
स्वायत्त एक्सटेंडेड डिटेक्शन और रिस्पॉन्स (XDR)
सेकंडों में सुरक्षा उल्लंघन रोकें। XDR एंडपॉइंट, क्लाउड, आइडेंटिटी और नेटवर्क की टेलीमेट्री को एक रीयल-टाइम रिस्क ग्राफ़ में जोड़ता है, ताकि कोई ब्लाइंड स्पॉट न बचे। Autonomous AI Engine से संचालित XDR उन्नत हमलावरों को पहचानता है, लैटरल मूवमेंट को बेअसर करता है और असर होने से पहले ही स्वचालित उपचार प्लेबुक चला देता है।
क्रेडिट कार्ड की ज़रूरत नहीं • 5 मिनट में सेटअप • SOC 2 Type II प्रमाणित
हमलावर पारंपरिक सुरक्षा को चकमा देने के लिए क्लाउड वर्कलोड, रिमोट एंडपॉइंट और SaaS एप्लिकेशन में पेरिमीटर के ब्लाइंड स्पॉट का फ़ायदा उठाते हैं। आपस में जुड़े न होने वाले EDR और SIEM टूल SOC एनालिस्ट पर अलर्ट के शोर का बोझ डाल देते हैं, और जब हर सेकंड मायने रखता है, तब प्रतिक्रिया में देरी होती है। XDR अफ़रा-तफ़री की जगह स्पष्टता लाता है और टेलीमेट्री को लगातार चलने वाले रिस्क ग्राफ़ में बदलकर हमलों को वहीं रोक देता है।
तेज़ प्रतिक्रिया समय (MTTR)
स्वायत्त एआई ट्राइएज से अलर्ट की थकान में कमी
खतरे को बेअसर करने की समय-सीमा
प्रमुख नियामकीय फ़्रेमवर्क में पूर्ण ऑडिट अनुपालन
01संग्रह
खतरे का वेक्टर / कारोबारी जोखिम
XDR का जोखिम घटाने का तंत्र
AWS, Azure, GCP और हाइब्रिड एनवायरनमेंट से एजेंटलेस और एजेंट-आधारित टेलीमेट्री का निरंतर इनजेशन, एक ही कंट्रोल प्लेन में।
संचालन में नतीजा
हमलावरों के छिपने की जगहें खत्म करें और पूरी अटैक सरफ़ेस पर पूरा नियंत्रण पाएँ।
02सहसंबंध
खतरे का वेक्टर / कारोबारी जोखिम
XDR का जोखिम घटाने का तंत्र
रीयल-टाइम खतरा कोरिलेशन इंजन, जो नेटवर्क, आइडेंटिटी, एंडपॉइंट और एप्लिकेशन के सिग्नल को एक एकीकृत रिस्क ग्राफ़ में जोड़ता है।
संचालन में नतीजा
मूल कारण तुरंत सामने लाएँ और फ़ॉल्स पॉज़िटिव से होने वाले 95% भटकाव को खत्म करें।
03प्रतिक्रिया
खतरे का वेक्टर / कारोबारी जोखिम
XDR का जोखिम घटाने का तंत्र
नेटिव Autonomous AI Engine इंटीग्रेशन, जो स्वचालित होस्ट आइसोलेशन, नेटवर्क सेगमेंटेशन और क्रेडेंशियल रद्दीकरण लागू करता है।
संचालन में नतीजा
हाथ लगाए बिना चलने वाली स्वचालित सुरक्षा से सक्रिय खतरों को 60 सेकंड से कम में बेअसर करें।
क्रॉस-डोमेन टेलीमेट्री को रीयल-टाइम में इनजेस्ट, नॉर्मलाइज़ और कोरिलेट करता है, ताकि आपके हाइब्रिड इंफ्रास्ट्रक्चर में छिपी खतरे की गतिविधि सामने आ जाए।
स्वायत्त एआई एजेंट तुरंत ट्राइएज करते हैं, गहन फ़ोरेंसिक विश्लेषण करते हैं और इंसानी देरी के बिना खुद सुधार करने वाले उपचार प्लेबुक चलाते हैं।
सुरक्षा टीमों को Zero Trust नियंत्रण कार्रवाइयाँ — होस्ट को क्वारंटीन करना या एक्सेस रद्द करना — एक ही क्लिक की सटीकता से तुरंत करने की क्षमता देता है।
d2defence सुरक्षा टीम की ओर से तकनीकी डीप-डाइव और प्लेटफ़ॉर्म शोध।
तकनीकी लेख पढ़ेंवित्त, हेल्थकेयर, ऊर्जा और सार्वजनिक क्षेत्र में तैनाती।
ग्राहकों की सभी कहानियाँ देखेंटियर 1: निःशुल्क ट्रायल
50 डिवाइस/एंडपॉइंट तक के लिए XDR के सभी फ़ीचर का पूरा एक्सेस।
टियर 2: कोर
कोर एंडपॉइंट डिटेक्शन मॉड्यूल, स्टैंडर्ड लॉगिंग और बेसिक खतरा अलर्ट।
टियर 3: ग्रोथ (अनुशंसित)
पूर्ण XDR सूट + मल्टी-क्लाउड टेलीमेट्री + बेसिक Autonomous AI Engine एआई ऑटोमेशन।
टियर 4: एंटरप्राइज़
संपूर्ण d2defence प्लेटफ़ॉर्म + पूर्ण Autonomous AI Engine + 24/7 समर्पित SOC सहायता।
उत्पाद की ताज़ा खबरें और अपडेट
रिलीज़ नोट्स: XDR v5.0 स्वचालित Kubernetes खतरा मैपिंग और विस्तारित AWS/Azure क्लाउड कनेक्टर लेकर आया है।
चुनिंदा तकनीकी दस्तावेज़
अभी अपना 14 दिन का ट्रायल शुरू करें या हमारे खतरा विशेषज्ञों के साथ लाइव डेमो बुक करके स्वायत्त सुरक्षा को काम करते देखें।