
यूनिवर्सल फ़्लीट इन्वेंटरी और टेलीमेट्री इंजन
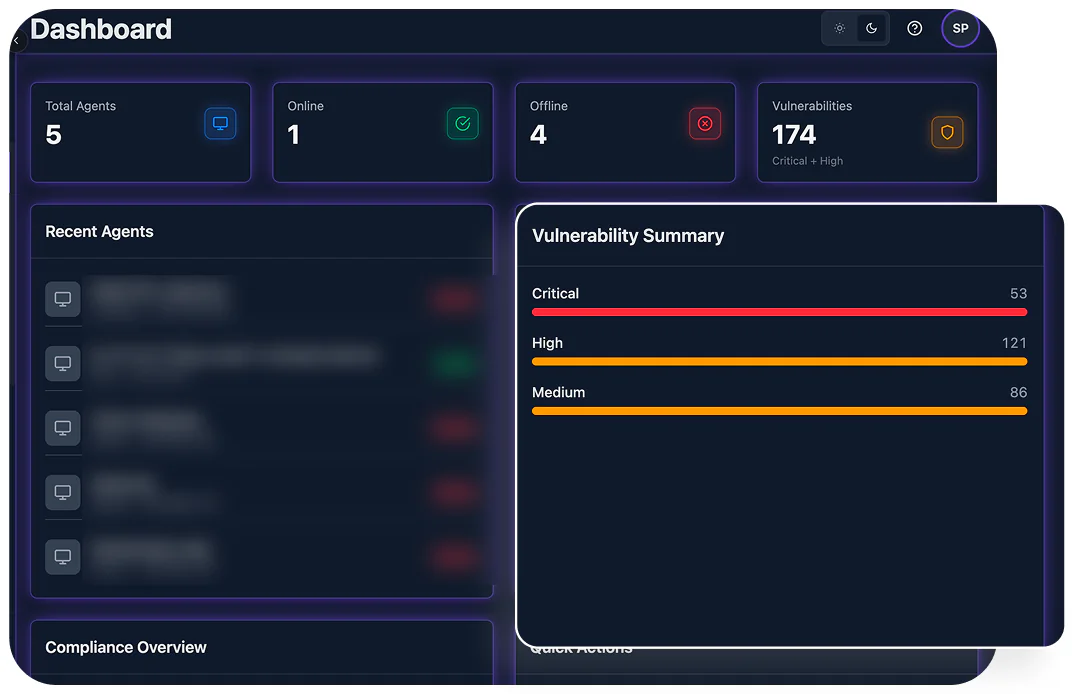
निरंतर और गहरी टेलीमेट्री इनजेशन, जो सभी कॉर्पोरेट एंडपॉइंट पर होस्ट की सेहत, OS की अखंडता, BitLocker/FileVault एन्क्रिप्शन की स्थिति और एप्लिकेशन इन्वेंटरी की निगरानी करती है।
यूनिफ़ाइड एंडपॉइंट प्रबंधन (UEM) और डिवाइस गवर्नेंस
UEM आपके पूरे डिवाइस इकोसिस्टम — लैपटॉप, मोबाइल एंडपॉइंट, क्लाउड सर्वर और IoT एसेट्स — पर संचालन की पूरी विज़िबिलिटी और बिना समझौते का नियंत्रण देता है। OS और थर्ड-पार्टी पैच का स्वचालित निष्पादन, सख़्त कॉन्फ़िगरेशन ऑडिटिंग और तुरंत रिमोट नीति प्रवर्तन को एक एकीकृत कमांड कंसोल में लाकर UEM, d2defence प्लेटफ़ॉर्म और Autonomous AI Engine के साथ मिलकर कमज़ोरियों को पहले ही खत्म करता है और हमलावरों के वार से पहले हर एंडपॉइंट को लॉक कर देता है।
क्रेडिट कार्ड की ज़रूरत नहीं • 10 मिनट में सेटअप • SOC 2 Type II प्रमाणित
Windows, macOS, Linux और मोबाइल वर्कलोड में पूरे फ़्लीट की विज़िबिलिटी
सक्रिय स्वचालित पैचिंग से एक्सप्लॉइट सरफ़ेस में कमी
स्वायत्त होस्ट क्वारंटीन और एन्क्रिप्शन प्रवर्तन
CIS और NIST अनुपालन मानकों में ऑडिट एक्सपोज़र का खात्मा
बिना निगरानी वाले, बिना पैच वाले और गलत कॉन्फ़िगर किए गए एंडपॉइंट शुरुआती पहुँच की तलाश में बैठे परिष्कृत हमलावरों को सीधा न्योता देते हैं। बिखरे हुए MDM प्लेटफ़ॉर्म और पुराने प्रबंधन टूल वितरित नेटवर्क में घातक ब्लाइंड स्पॉट छोड़ देते हैं। UEM रीयल-टाइम एसेट डिस्कवरी, स्वायत्त पैच प्रबंधन और सख़्त अनुपालन प्रवर्तन को एक एकीकृत सुरक्षा आर्किटेक्चर में जोड़कर डिवाइस एक्सपोज़र को पूरी ताकत से खत्म करता है।
खतरे का वेक्टर / कारोबारी जोखिम
UEM का जोखिम घटाने का तंत्र
स्वचालित रीयल-टाइम एसेट डिस्कवरी और एजेंटलेस/एजेंट-आधारित स्थिति ऑडिटिंग, निरंतर।
संचालन में नतीजा
कॉर्पोरेट, रिमोट और अप्रबंधित BYOD एंडपॉइंट पर संचालन का पूरा नियंत्रण।
खतरे का वेक्टर / कारोबारी जोखिम
UEM का जोखिम घटाने का तंत्र
ज़ीरो-टच स्वचालित OS और एप्लिकेशन पैच निष्पादन, रीयल-टाइम कमज़ोरी स्कोरिंग के साथ।
संचालन में नतीजा
ज्ञात CVE को एक्सप्लॉइट होने से पहले ही तुरंत, सक्रिय रूप से बंद करना।
खतरे का वेक्टर / कारोबारी जोखिम
UEM का जोखिम घटाने का तंत्र
अनिवार्य रिमोट डिस्क एन्क्रिप्शन (BitLocker/FileVault), तुरंत लॉक/वाइप की क्षमता और Autonomous AI Engine द्वारा स्वायत्त होस्ट आइसोलेशन।
संचालन में नतीजा
लोकल डेटा एक्सफ़िल्ट्रेशन की पूरी रोकथाम और हमलावर के लैटरल मूवमेंट पर तुरंत नियंत्रण।
निरंतर और गहरी टेलीमेट्री इनजेशन, जो सभी कॉर्पोरेट एंडपॉइंट पर होस्ट की सेहत, OS की अखंडता, BitLocker/FileVault एन्क्रिप्शन की स्थिति और एप्लिकेशन इन्वेंटरी की निगरानी करती है।
ज़ीरो-डे OS पैच अपने-आप तैनात करता है और वितरित फ़्लीट में सख़्त CIS बेंचमार्क नीतियाँ लागू करता है, जिससे संचालन में रुकावट के बिना कमज़ोरी की खिड़कियाँ बंद हो जाती हैं।
जब XDR या TOWER हमलावर की गतिविधि पहचानता है, तो Autonomous AI Engine तुरंत UEM का इस्तेमाल करके कॉम्प्रोमाइज़ हुए होस्ट को क्वारंटीन करता है, कंडीशनल एक्सेस पाबंदियाँ लागू करता है और हमलावर के सक्रिय सेशन सेकंडों में खत्म कर देता है।
d2defence सुरक्षा टीम की ओर से तकनीकी डीप-डाइव और प्लेटफ़ॉर्म शोध।
तकनीकी लेख पढ़ेंवित्त, हेल्थकेयर, ऊर्जा और सार्वजनिक क्षेत्र में तैनाती।
ग्राहकों की सभी कहानियाँ देखेंटियर 1: निःशुल्क ट्रायल
50 एंडपॉइंट तक के लिए UEM के सभी फ़ीचर का पूरा एक्सेस।
टियर 2: कोर
फ़्लीट इन्वेंटरी, OS पैचिंग, CIS ऑडिटिंग और बेसलाइन नीति प्रवर्तन।
टियर 3: ग्रोथ (अनुशंसित)
पूर्ण UEM सूट + थर्ड-पार्टी ऐप पैचिंग + सक्रिय Autonomous AI Engine ऑटोमेशन।
टियर 4: एंटरप्राइज़
संपूर्ण d2defence प्लेटफ़ॉर्म + पूर्ण Autonomous AI Engine + 24/7 समर्पित SOC सहायता।
उत्पाद की ताज़ा खबरें और अपडेट
रिलीज़ नोट्स: UEM v4.5 ज़ीरो-टच macOS/Windows प्रोविज़निंग और स्वचालित BitLocker/FileVault कुंजी एस्क्रो लेकर आया है।
चुनिंदा तकनीकी दस्तावेज़
14 दिन के निःशुल्क ट्रायल से शुरुआत करें या हमारे सुरक्षा आर्किटेक्ट से बात करके गाइडेड डेमो लें।