
संदर्भ-आधारित फ़ाइल लिनिएज और डेटा फ़्लो ग्राफ़
एंडपॉइंट, क्लाउड स्टोरेज और मैसेजिंग प्लेटफ़ॉर्म पर फ़ाइलों के बदलाव, नाम बदलने, कॉपी/पेस्ट और आवाजाही को रीयल-टाइम में ट्रैक करता है।
डेटा हानि रोकथाम (DLP) और एज सुरक्षा
SecureEdge क्लाउड वर्कलोड, रिमोट एंडपॉइंट और नेटवर्क एज पर डेटा एक्सफ़िल्ट्रेशन को बेअसर करता है। खतरे के संदर्भ को समझने वाले स्वचालित डेटा वर्गीकरण, रीयल-टाइम फ़ाइल लिनिएज ट्रैकिंग और इनलाइन नीति प्रवर्तन को जोड़कर SecureEdge हमलावरों की चोरी और इनसाइडर एक्सफ़िल्ट्रेशन को तुरंत रोक देता है — और हमलावरों को अहम एंटरप्राइज़ एसेट्स तक पहुँचने से वंचित कर देता है।
क्रेडिट कार्ड की ज़रूरत नहीं • 5 मिनट में सेटअप • SOC 2 Type II प्रमाणित
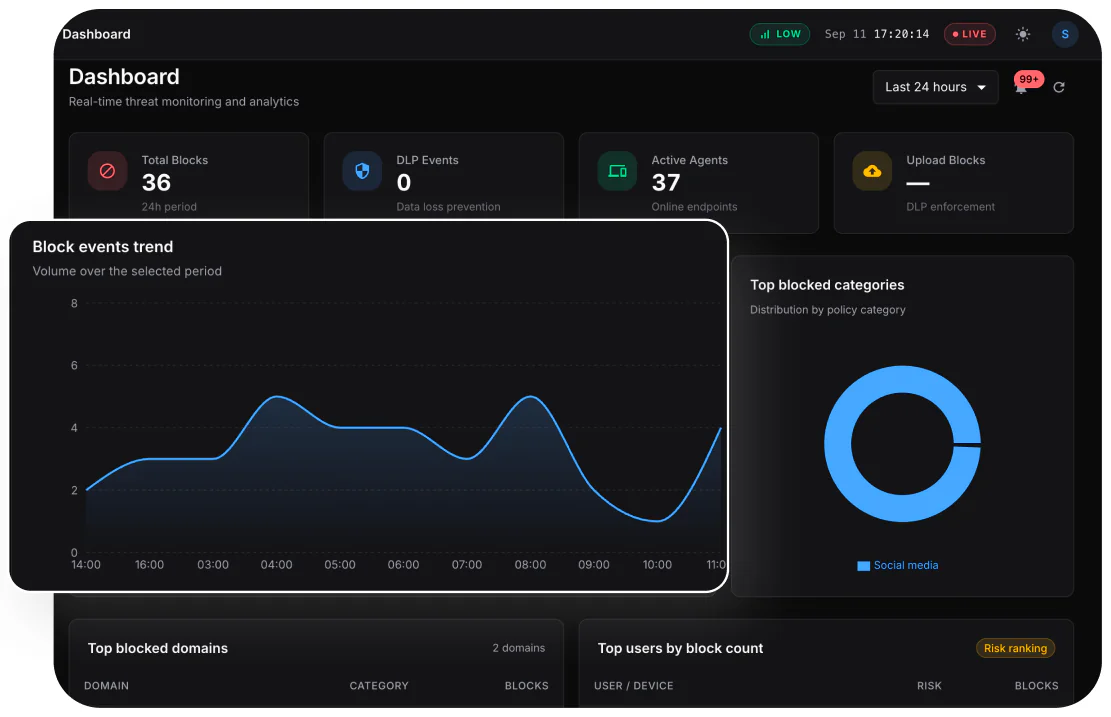
वेब, SaaS, USB और ईमेल वेक्टर पर हमलावर के एक्सफ़िल्ट्रेशन को रोकना
रीयल-टाइम फ़ाइल लिनिएज ट्रैकिंग और संदर्भ-आधारित रिस्क स्कोरिंग
संदर्भ-आधारित थ्रेट इंटेलिजेंस और एआई वर्गीकरण से अलर्ट की थकान में कमी
GDPR, HIPAA, PCI-DSS और SOC 2 में ऑडिट अनुपालन कवरेज
अनधिकृत डेटा लीक, शैडो SaaS अपलोड और इनसाइडर एक्सफ़िल्ट्रेशन से एंटरप्राइज़ संगठनों को नियामकीय जुर्मानों और खोई हुई बौद्धिक संपदा (IP) के रूप में लाखों का नुकसान उठाना पड़ता है। पुराने DLP समाधान कठोर RegEx नियमों पर टिके हैं, जो सुरक्षा टीमों पर फ़ॉल्स पॉज़िटिव की बाढ़ ला देते हैं, जबकि आधुनिक क्लाउड एनवायरनमेंट में डेटा की आवाजाही को ट्रैक नहीं कर पाते। SecureEdge DLP को एक बुद्धिमान सुरक्षा प्लेन में बदल देता है, जो फ़ाइल लिनिएज ट्रैक करता है और एक्सफ़िल्ट्रेशन को अपने-आप ब्लॉक करता है।
खतरे का वेक्टर / कारोबारी जोखिम
हमलावर का एक्सफ़िल्ट्रेशन और अस्वीकृत SaaS इनग्रेस
SecureEdge का जोखिम घटाने का तंत्र
इनलाइन वेब ट्रैफ़िक इंस्पेक्शन, ब्राउज़र नीति प्रवर्तन और SaaS चैनल की निगरानी (Slack, Google Drive, Box, जेनरेटिव एआई)।
संचालन में नतीजा
अनधिकृत फ़ाइल अपलोड या संवेदनशील डेटा की कॉपी-पेस्ट की तुरंत पहचान और ब्लॉकिंग।
खतरे का वेक्टर / कारोबारी जोखिम
अवर्गीकृत IP और शैडो फ़ाइल लिनिएज
SecureEdge का जोखिम घटाने का तंत्र
स्वचालित एआई डेटा वर्गीकरण (PII, PHI, सोर्स कोड, वित्तीय डेटा) और निरंतर फ़ाइल लिनिएज ट्रैकिंग।
संचालन में नतीजा
संवेदनशील फ़ाइलें कहाँ बनती हैं, उन्हें कौन बदलता है और वे कहाँ-कहाँ जाती हैं, इसकी पूरी विज़िबिलिटी।
खतरे का वेक्टर / कारोबारी जोखिम
नियामकीय अनुपालन में चूक (GDPR, HIPAA, PCI-DSS)
SecureEdge का जोखिम घटाने का तंत्र
पहले से बने नियामकीय अनुपालन टेम्पलेट और डेटा सुरक्षा ऑडिट के लिए प्रमाण की निरंतर स्वचालित लॉगिंग।
संचालन में नतीजा
शून्य ऑडिट निष्कर्ष और सभी एंटरप्राइज़ डेटा रिपॉज़िटरी में स्वचालित अनुपालन प्रवर्तन।
एंडपॉइंट, क्लाउड स्टोरेज और मैसेजिंग प्लेटफ़ॉर्म पर फ़ाइलों के बदलाव, नाम बदलने, कॉपी/पेस्ट और आवाजाही को रीयल-टाइम में ट्रैक करता है।
मशीन लर्निंग और नैचुरल लैंग्वेज प्रोसेसिंग से मालिकाना IP, सोर्स कोड, PII और वित्तीय रिकॉर्ड को अपने-आप पहचानता, टैग करता और सुरक्षित करता है।
जब Autonomous AI Engine को SecureEdge द्वारा चिह्नित एक्सफ़िल्ट्रेशन की कोशिश का पता चलता है, तो वह TOWER के ज़रिए यूज़र का एक्सेस अपने-आप रद्द कर देता है और UEM के ज़रिए होस्ट को आइसोलेट कर देता है।
d2defence सुरक्षा टीम की ओर से तकनीकी डीप-डाइव और प्लेटफ़ॉर्म शोध।
तकनीकी लेख पढ़ेंवित्त, हेल्थकेयर, ऊर्जा और सार्वजनिक क्षेत्र में तैनाती।
ग्राहकों की सभी कहानियाँ देखेंटियर 1: निःशुल्क ट्रायल
50 एंडपॉइंट/यूज़र तक के लिए SecureEdge के सभी फ़ीचर का पूरा एक्सेस।
टियर 2: कोर
स्टैंडर्ड DLP इंस्पेक्शन, फ़ाइल वर्गीकरण, USB/वेब चैनल ब्लॉकिंग और बेसिक अनुपालन टेम्पलेट।
टियर 3: ग्रोथ (अनुशंसित)
पूर्ण SecureEdge सूट + उन्नत फ़ाइल लिनिएज ट्रैकिंग + क्लाउड SaaS कनेक्टर + बेसिक Autonomous AI Engine एआई ऑटोमेशन।
टियर 4: एंटरप्राइज़
संपूर्ण d2defence प्लेटफ़ॉर्म + पूर्ण Autonomous AI Engine + कस्टम नियामकीय अनुपालन फ़्रेमवर्क + 24/7 समर्पित SOC सहायता।
उत्पाद की ताज़ा खबरें और अपडेट
रिलीज़ नोट्स: SecureEdge v4.6 नेटिव जेनरेटिव एआई प्रॉम्प्ट सुरक्षा और Slack, Microsoft Teams व ChatGPT Enterprise के लिए विस्तारित SaaS DLP कनेक्टर लेकर आया है।
चुनिंदा तकनीकी दस्तावेज़
14 दिन के निःशुल्क ट्रायल से शुरुआत करें या हमारे सुरक्षा आर्किटेक्ट से बात करके गाइडेड डेमो लें।