
Контекстне походження файлів і граф потоків даних
Відстежує в реальному часі перетворення файлів, перейменування, копіювання й вставлення та переміщення між кінцевими пристроями, хмарними сховищами й платформами обміну повідомленнями.
Запобігання витоку даних (DLP) і безпека на межі мережі
SecureEdge нейтралізує ексфільтрацію даних із хмарних навантажень, віддалених кінцевих пристроїв і меж мережі. Поєднуючи автоматичну класифікацію даних з урахуванням загроз, відстеження походження файлів у реальному часі та inline-застосування політик, SecureEdge миттєво зупиняє викрадення даних противником і ексфільтрацію з боку інсайдерів — не даючи зловмисникам доступу до критично важливих активів підприємства.
Банківська картка не потрібна • налаштування за 5 хвилин • сертифіковано SOC 2 Type II
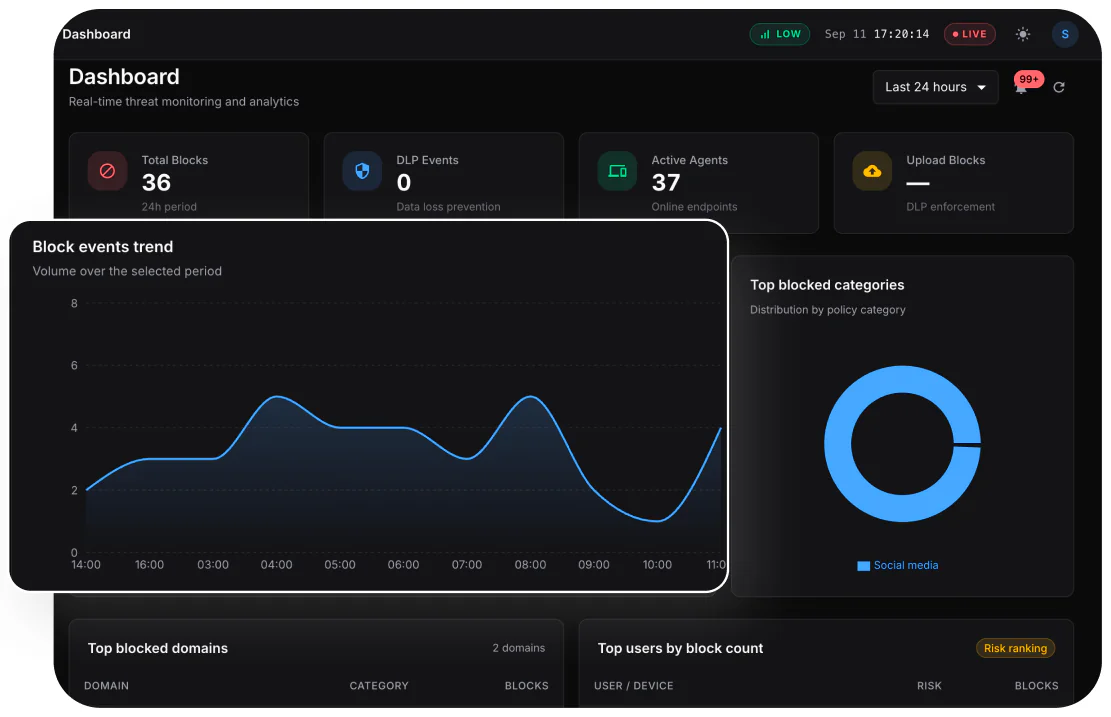
Перехоплення ексфільтрації противником через веб, SaaS, USB та електронну пошту
Відстеження походження файлів і контекстна оцінка ризику в реальному часі
Зменшення втоми від сповіщень завдяки контекстній аналітиці загроз і ШІ-класифікації
Покриття вимог аудиту за GDPR, HIPAA, PCI-DSS і SOC 2
Несанкціоновані витоки даних, завантаження в тіньові SaaS і ексфільтрація з боку інсайдерів коштують підприємствам мільйонів у регуляторних штрафах і втраченій інтелектуальній власності. Застарілі DLP-рішення спираються на жорсткі правила RegEx, що засипають команди безпеки хибними спрацюваннями, і водночас не відстежують рух даних у сучасних хмарних середовищах. SecureEdge перетворює DLP на інтелектуальну площину захисту, яка відстежує походження файлів і блокує ексфільтрацію автоматично.
Вектор загрози / бізнес-ризик
Ексфільтрація противником і потрапляння даних у несанкціоновані SaaS
Механізм зниження ризику в SecureEdge
Inline-перевірка веботрафіку, застосування політик у браузері та моніторинг каналів SaaS (Slack, Google Drive, Box, генеративний ШІ).
Операційний результат
Миттєве виявлення та блокування несанкціонованого завантаження файлів або копіювання й вставлення конфіденційних даних.
Вектор загрози / бізнес-ризик
Некласифікована інтелектуальна власність і невідстежуване походження файлів
Механізм зниження ризику в SecureEdge
Автоматична ШІ-класифікація даних (PII, PHI, вихідний код, фінансові дані) і безперервне відстеження походження файлів.
Операційний результат
Повна видимість того, звідки беруться конфіденційні файли, хто їх змінює й куди вони рухаються.
Вектор загрози / бізнес-ризик
Невідповідність регуляторним вимогам (GDPR, HIPAA, PCI-DSS)
Механізм зниження ризику в SecureEdge
Готові шаблони відповідності регуляторним вимогам і безперервне автоматичне журналювання доказів для аудитів захисту даних.
Операційний результат
Жодних зауважень за результатами аудиту та автоматичне забезпечення відповідності вимогам у всіх корпоративних сховищах даних.
Відстежує в реальному часі перетворення файлів, перейменування, копіювання й вставлення та переміщення між кінцевими пристроями, хмарними сховищами й платформами обміну повідомленнями.
Використовує машинне навчання та обробку природної мови, щоб автоматично виявляти, маркувати й захищати інтелектуальну власність компанії, вихідний код, PII і фінансові записи.
Коли Autonomous AI Engine виявляє спробу ексфільтрації, позначену SecureEdge, він автоматично відкликає доступ користувача через TOWER та ізолює хост через UEM.
Технічні розбори та дослідження платформи від команди безпеки d2defence.
Читати технічні статтіВпровадження у фінансах, охороні здоров'я, енергетиці та державному секторі.
Переглянути всі історії клієнтівРівень 1: безкоштовна проба
Повний доступ до функцій SecureEdge (до 50 кінцевих пристроїв/користувачів).
Рівень 2: Core
Стандартна DLP-перевірка, класифікація файлів, блокування каналів USB/Web та базові шаблони відповідності вимогам.
Рівень 3: Growth (рекомендовано)
Повний пакет SecureEdge + розширене відстеження походження файлів + хмарні конектори SaaS + базова ШІ-автоматизація Autonomous AI Engine.
Рівень 4: Enterprise
Повна платформа d2defence + повний Autonomous AI Engine + індивідуальні стандарти регуляторної відповідності + виділена підтримка SOC 24/7.
Останні новини та оновлення продукту
Примітки до випуску: SecureEdge v4.6 додає нативний захист запитів до генеративного ШІ та розширені конектори SaaS DLP для Slack, Microsoft Teams і ChatGPT Enterprise.
Рекомендована технічна документація
Почніть 14-денну безкоштовну пробу або поговоріть з нашими архітекторами безпеки, щоб отримати демонстрацію з супроводом.