
Корпоративне сховище паролів zero-knowledge
Захищайте, зберігайте та підставляйте облікові дані, зашифровані за моделлю zero-knowledge, у всіх командах підприємства — із суворим рольовим контролем доступу (RBAC) та нульовим ризиком розкриття.
Безпека ідентичності та корпоративне керування паролями
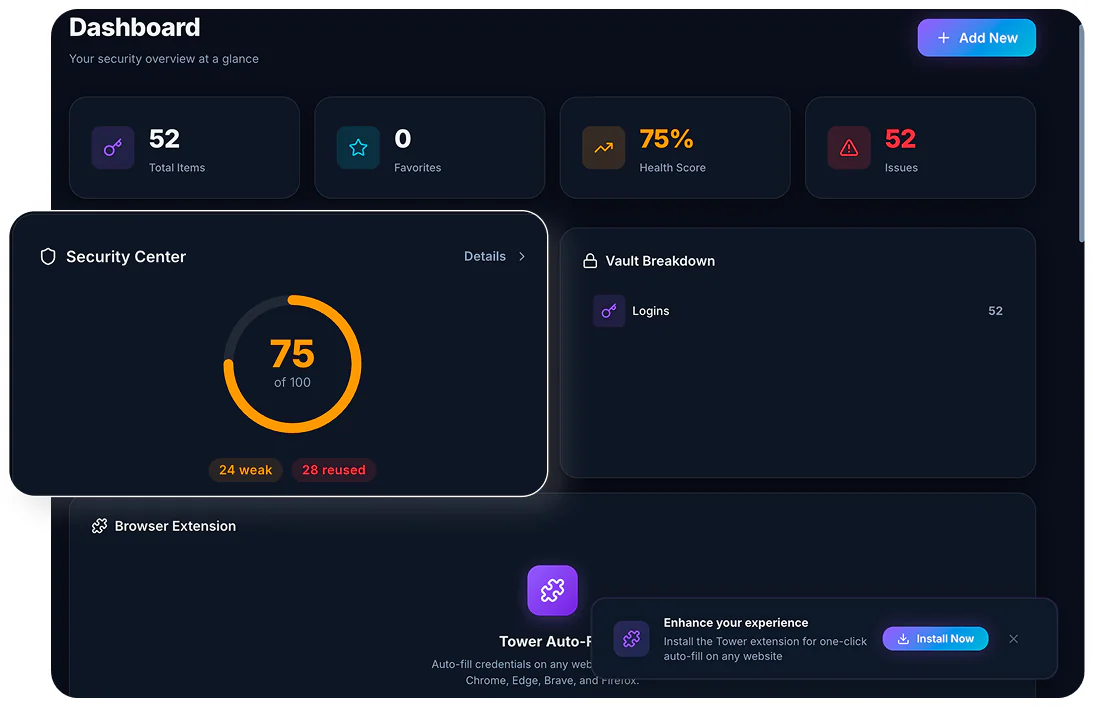
Зупиняйте загрози, пов'язані з обліковими даними, біля самого джерела. TOWER усуває слабкі, повторно використовувані та некеровані облікові дані на всій вашій поверхні атаки за допомогою шифрування zero-knowledge корпоративного рівня. Запровадьте автоматичну ротацію облікових даних і моніторинг витоків у реальному часі, щоб підтримувати максимальну безпеку ідентичності — безшовно інтегровану в автономну платформу безпеки d2defence.
Банківська картка не потрібна • розгортання за 5 хвилин • сертифіковано SOC 2 Type II
Зменшення ризику витоків через облікові дані
Менше звернень до служби підтримки через паролі
Миттєве збереження в сховищі та надання облікових даних
Відповідність вимогам аудиту щодо керування паролями працівників
Понад 80% корпоративних витоків даних використовують викрадені або скомпрометовані облікові дані, щоб обійти традиційний захист периметра. Застаріле керування паролями залишає критичні сліпі зони в некерованих SaaS-середовищах і на віддалених кінцевих пристроях. TOWER замінює ризик для ідентичності жорстким контролем доступу за моделлю zero-knowledge та автоматизованою локалізацією загроз.
Вектор загрози / бізнес-ризик
Механізм зниження ризику в TOWER
Централізоване корпоративне сховище zero-knowledge із шифруванням AES-256 за принципом Zero Trust та обов'язковим застосуванням політик.
Операційний результат
Нейтралізуйте експлуатацію облікових даних і забезпечте у всіх корпоративних точках входу 100% складну автентифікацію, яку неможливо вгадати.
Вектор загрози / бізнес-ризик
Механізм зниження ризику в TOWER
Безперервний моніторинг аналітики загроз з автоматичними сповіщеннями про витоки та миттєвою нейтралізацією облікових даних.
Операційний результат
Зміцніть захист розкритих облікових даних працівників і анулюйте логіни, що витекли, доки противники не скористалися ситуацією.
Вектор загрози / бізнес-ризик
Механізм зниження ризику в TOWER
Синхронізація доступу протягом усього життєвого циклу в реальному часі з миттєвим автоматичним відкликанням у всій архітектурі d2defence.
Операційний результат
Усуньте ризики доступу з боку тіньового ІТ і гарантуйте негайне припинення дії облікових даних, коли користувач залишає організацію.
Захищайте, зберігайте та підставляйте облікові дані, зашифровані за моделлю zero-knowledge, у всіх командах підприємства — із суворим рольовим контролем доступу (RBAC) та нульовим ризиком розкриття.
Безперервно скануйте потоки аналітики загроз із дарквебу в пошуках корпоративних ідентичностей, що витекли, і запускайте негайне обов'язкове скидання паролів, щоб нейтралізувати вже наявне розкриття даних.
Автономні ШІ-агенти миттєво ізолюють доступ до сховища та виконують екстрену ротацію облікових даних, щойно XDR або UEM виявляє компрометацію кінцевого пристрою.
Технічні розбори та дослідження платформи від команди безпеки d2defence.
Читати технічні статтіВпровадження у фінансах, охороні здоров'я, енергетиці та державному секторі.
Переглянути всі історії клієнтівРівень 1: безкоштовна проба
Повний доступ до функцій TOWER (до 50 користувачів).
Включає:
Рівень 2: Core
Корпоративне сховище паролів, автозаповнення через розширення браузера та базовий RBAC.
Включає:
Рівень 3: Growth (рекомендовано)
Сімейний пакет + 5 користувачів + радар витоків у дарквебі + базова автоматизація Autonomous AI Engine.
Включає:
Рівень 4: Enterprise
Повна безпека ідентичності працівників + повний Autonomous AI Engine для працівників + SSO через SAML/SCIM + підтримка 24/7.
Включає:
Останні новини та оновлення продукту
Примітки до випуску: TOWER v4.2 додає автоматичне надання доступу через SCIM 2.0 та вдосконалені розширення браузера zero-knowledge.
Рекомендована технічна документація
Почніть 14-денну безкоштовну пробу або поговоріть з нашими архітекторами безпеки, щоб отримати покрокову демонстрацію.