
محرك ربط بيانات القياس عن بُعد متعددة النواقل
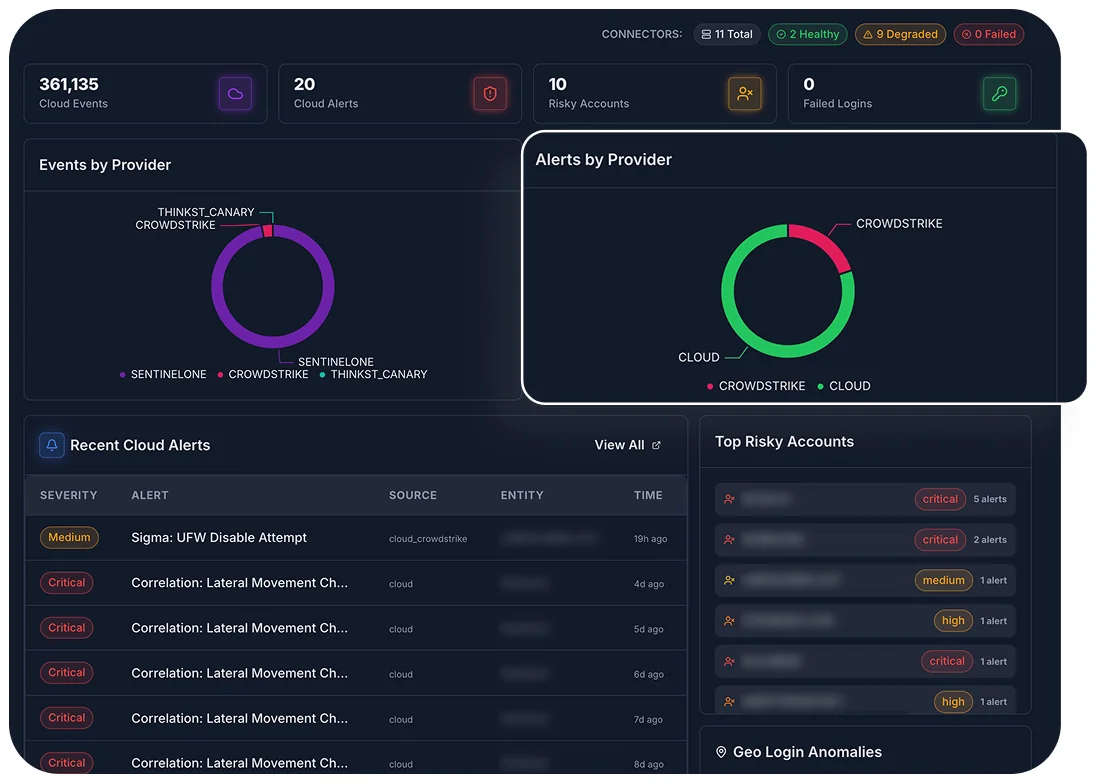
يستوعب بيانات القياس عن بُعد من مختلف المجالات ويوحّدها ويربطها لحظيًا ليكشف نشاط التهديدات الخفي عبر بنيتك التحتية الهجينة.
الكشف والاستجابة الموسّعة المستقلة (XDR)
أوقف الاختراقات في ثوانٍ. يوحّد XDR بيانات القياس عن بُعد من نقاط النهاية والسحابة والهوية والشبكات في مخطط مخاطر لحظي يقضي على النقاط العمياء. وبقيادة Autonomous AI Engine، يكشف XDR الخصوم المتقدمين، ويُبطل التحرك الجانبي، وينفّذ أدلة تشغيل المعالجة الآلية قبل وقوع الضرر.
لا حاجة إلى بطاقة ائتمان • إعداد في 5 دقائق • حاصل على شهادة SOC 2 Type II
يستغل الخصوم النقاط العمياء في المحيط الأمني عبر أعباء العمل السحابية ونقاط النهاية البعيدة وتطبيقات SaaS لتجاوز الدفاعات التقليدية. وتُغرق أدوات EDR وSIEM المنفصلة محللي مركز عمليات الأمن (SOC) بضجيج التنبيهات، فتتأخر الاستجابة حين تكون كل ثانية حاسمة. يستبدل XDR الفوضى بالوضوح، فيحوّل بيانات القياس عن بُعد إلى مخطط مخاطر مستمر يوقف الهجمات في مهدها.
زمن استجابة أسرع (MTTR)
انخفاض في إرهاق التنبيهات بفضل الفرز المستقل بالذكاء الاصطناعي
نافذة تحييد التهديد
امتثال كامل للتدقيق وفق الأطر التنظيمية الرئيسية
01جمع
ناقل التهديد / مخاطر الأعمال
آلية الحماية في XDR
استيعاب مستمر لبيانات القياس عن بُعد، بوكيل أو من دونه، عبر AWS وAzure وGCP والبيئات الهجينة في طبقة تحكم واحدة.
النتيجة التشغيلية
القضاء على مخابئ المهاجمين وفرض سيطرة كاملة على سطح الهجوم.
02ربط
ناقل التهديد / مخاطر الأعمال
آلية الحماية في XDR
محرك لحظي لربط التهديدات يجمع إشارات الشبكة والهوية ونقاط النهاية والتطبيقات في مخطط مخاطر موحّد.
النتيجة التشغيلية
كشف الأسباب الجذرية فورًا والتخلص من 95% من الإنذارات الكاذبة المشتّتة.
03استجابة
ناقل التهديد / مخاطر الأعمال
آلية الحماية في XDR
تكامل أصيل مع Autonomous AI Engine يفرض عزل المضيف آليًا، وتجزئة الشبكة، وإلغاء بيانات الاعتماد.
النتيجة التشغيلية
تحييد التهديدات النشطة في أقل من 60 ثانية بدفاع آلي بالكامل دون تدخل يدوي.
يستوعب بيانات القياس عن بُعد من مختلف المجالات ويوحّدها ويربطها لحظيًا ليكشف نشاط التهديدات الخفي عبر بنيتك التحتية الهجينة.
ينفّذ وكلاء الذكاء الاصطناعي المستقلون الفرز الفوري، ويُجرون تحليلًا جنائيًا رقميًا معمّقًا، ويُطلقون أدلة تشغيل للمعالجة الذاتية دون انتظار تدخل بشري.
يمكّن فرق الأمن من تنفيذ إجراءات احتواء وفق مبدأ الثقة المعدومة، مثل عزل المضيفين أو إلغاء الوصول، فورًا وبدقة متناهية بنقرة واحدة.
تحليلات تقنية معمّقة وأبحاث حول المنصة من فريق الأمن في d2defence.
اقرأ المقالات التقنيةعمليات نشر في قطاعات المال والرعاية الصحية والطاقة والقطاع العام.
استكشف جميع قصص العملاءالمستوى 1: تجربة مجانية
وصول كامل إلى ميزات XDR لما يصل إلى 50 جهازًا/نقطة نهاية.
المستوى 2: Core
وحدات أساسية لكشف التهديدات على نقاط النهاية، وتسجيل قياسي، وتنبيهات أساسية بالتهديدات.
المستوى 3: Growth (موصى بها)
حزمة XDR الكاملة + بيانات القياس عن بُعد من بيئات سحابية متعددة + أتمتة أساسية بالذكاء الاصطناعي من Autonomous AI Engine.
المستوى 4: Enterprise
منصة d2defence الكاملة + Autonomous AI Engine بكامل قدراته + دعم مخصّص من مركز عمليات الأمن (SOC) على مدار الساعة 24/7.
أحدث أخبار المنتج وتحديثاته
ملاحظات الإصدار: يقدّم XDR v5.0 رسمًا آليًا لخرائط تهديدات Kubernetes، وموصّلات سحابية موسّعة لـ AWS/Azure.
وثائق تقنية مختارة
ابدأ تجربتك لمدة 14 يومًا الآن، أو احجز عرضًا توضيحيًا مباشرًا مع خبراء التهديدات لدينا لترى الدفاع المستقل أثناء العمل.