
محرك مستقل لاختبار الاختراق بأسلوب المخترقين
ينفّذ بأمان أدلة تشغيل آلية لاختبار الاختراق تحاكي أساليب الخصوم وفق MITRE ATT&CK عبر تطبيقات الويب والخدمات المصغّرة وواجهات API السحابية.
اختبار اختراق آلي مستمر وإدارة تعرّض التطبيقات
اقتلع موطئ قدم الخصم قبل أن يستغل أي ثغرة. يستبدل detectHub عمليات التدقيق السنوية الجامدة باختبار اختراق مستقل ومستمر ورسم لحظي لسطح الهجوم عبر تطبيقات الويب وواجهات API والبنية التحتية السحابية. ومن خلال تقييم قابلية الاستغلال الفعلية في سياق التشغيل، يحوّل detectHub معلومات التهديدات إلى إجراءات عملية بالتكامل مع منصة d2defence وAutonomous AI Engine، ليحدد مسارات الهجوم ويرتّب أولوياتها ويُبطلها قبل أن يضرب الخصوم.
لا حاجة إلى بطاقة ائتمان • إعداد في 5 دقائق • حاصل على شهادة SOC 2 Type II
دورة أسرع لمعالجة الثغرات الأمنية
تغطية مستمرة باختبار اختراق مستقل (مقابل تدقيق يدوي مرة واحدة سنويًا)
انخفاض في ضجيج الإنذارات الكاذبة بفضل تقييم قابلية الاستغلال حسب السياق
تغطية متطلبات التدقيق والامتثال وفق OWASP Top 10 وNIST وPCI-DSS وSOC 2
يترك اختبار الاختراق الدوري التطبيقات مكشوفة 364 يومًا في السنة. فعمليات النشر السريعة عبر CI/CD تكشف باستمرار نقاط نهاية API غير مرصودة، وأخطاء في الإعدادات، وثغرات CVE قابلة للاستغلال. وتُغرق أدوات الفحص التقليدية فرق مركز عمليات الأمن (SOC) بتنبيهات CVSS بلا سياق، بينما يرسم الخصوم مسارات التنفيذ بنشاط. يستبدل detectHub التقارير الجامدة باختبار اختراق مستمر يحاكي أسلوب الخصم، فيرتّب أولويات نواقل التهديد عالية الأثر حسب السياق ويُبطلها بدقة.
ناقل التهديد / مخاطر الأعمال
آلية الحماية في detectHub
اكتشاف آلي مستمر للأصول ورسم مسارات الهجوم على التطبيقات عبر نقاط النهاية السحابية والويب والأجهزة المحمولة.
النتيجة التشغيلية
سيطرة كاملة على سطح الهجوم ورؤية شاملة ولحظية للوضع الأمني عبر نقاط النهاية العامة والخاصة.
ناقل التهديد / مخاطر الأعمال
آلية الحماية في detectHub
أدلة تشغيل آلية لاختبار الاختراق بأسلوب المخترقين، تحاكي بأمان سلاسل هجوم حقيقية في بيئات التشغيل الفعلية أو بيئات التجهيز.
النتيجة التشغيلية
التحقق من قابلية الاستغلال الفعلية بما يتجاوز درجات CVSS النظرية، مع منح الأولوية للثغرات عالية الخطورة حقًا.
ناقل التهديد / مخاطر الأعمال
آلية الحماية في detectHub
تكامل أصيل مع Autonomous AI Engine لإنشاء تذاكر المطورين آليًا (Jira/GitHub)، وتوليد التصحيحات تلقائيًا، وفرض قواعد WAF افتراضية.
النتيجة التشغيلية
تقليص دورات المعالجة من أشهر إلى دقائق مع ضمان الجاهزية المستمرة للتدقيق.
ينفّذ بأمان أدلة تشغيل آلية لاختبار الاختراق تحاكي أساليب الخصوم وفق MITRE ATT&CK عبر تطبيقات الويب والخدمات المصغّرة وواجهات API السحابية.
يربط بيانات الثغرات الأولية بمعلومات التهديدات ومدى أهمية الأصول، ليستبعد الإنذارات الكاذبة ويُبرز مواطن التعرّض الحقيقية.
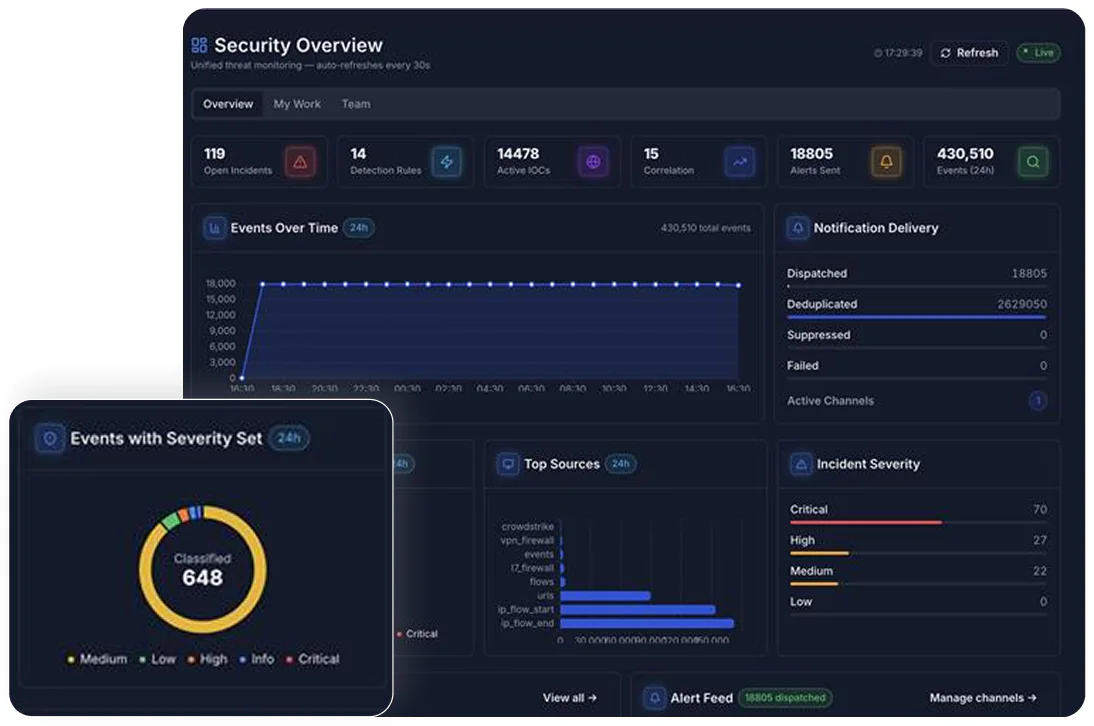
يسلّم نتائج الثغرات المؤكدة مباشرة إلى وكلاء Autonomous AI Engine المستقلين لتنفيذ إصلاحات الشيفرة، أو تحديث قواعد الحماية الطرفية في SecureEdge، أو فرض عزل المضيف عبر UEM.
تحليلات تقنية معمّقة وأبحاث حول المنصة من فريق الأمن في d2defence.
اقرأ المقالات التقنيةعمليات نشر في قطاعات المال والرعاية الصحية والطاقة والقطاع العام.
استكشف جميع قصص العملاءالمستوى 1: تجربة مجانية
وصول كامل إلى ميزات detectHub لما يصل إلى 50 تطبيق ويب أو نقطة نهاية API.
المستوى 2: Core
فحص قياسي للثغرات الأمنية، وأدلة تشغيل OWASP Top 10، وتقارير أساسية.
المستوى 3: Growth (موصى بها)
حزمة detectHub الكاملة + اختبار اختراق آلي مستمر + رسم سطح تهديدات API + أتمتة أساسية بالذكاء الاصطناعي من Autonomous AI Engine.
المستوى 4: Enterprise
منصة d2defence الكاملة + Autonomous AI Engine بكامل قدراته + أدلة تشغيل مخصصة لاختبار الاختراق + دعم مخصّص من مركز عمليات الأمن (SOC) على مدار الساعة 24/7.
أحدث أخبار المنتج وتحديثاته
ملاحظات الإصدار: يقدّم detectHub v4.7 أدلة تشغيل آلية لاختبار اختراق واجهات GraphQL/REST API، وتكاملًا مع GitHub Actions ضمن CI/CD.
وثائق تقنية مختارة
ابدأ بتجربة مجانية لمدة 14 يومًا أو تحدّث إلى مهندسي الأمن لدينا للحصول على عرض توضيحي موجَّه.
 SecureEdgeقاعدة طرفية
 UEMعزل